 Tmailor
¿De dónde obtienen los spammers tu dirección de correo electrónico? 7 fuentes comunes y qué hacer
Si te preguntas cómo obtuvieron los spammers tu dirección de correo electrónico, puede que provenga de una filtración, una lista de registros, una página pública o una simple conjetura. Aquí tienes cómo identificar la fuente probable, darte de baja de forma segura y mantener la próxima fuga lejos de tu bandeja de entrada principal.
Acceso rápido
¿De dónde obtienen los spammers tu dirección de correo electrónico?
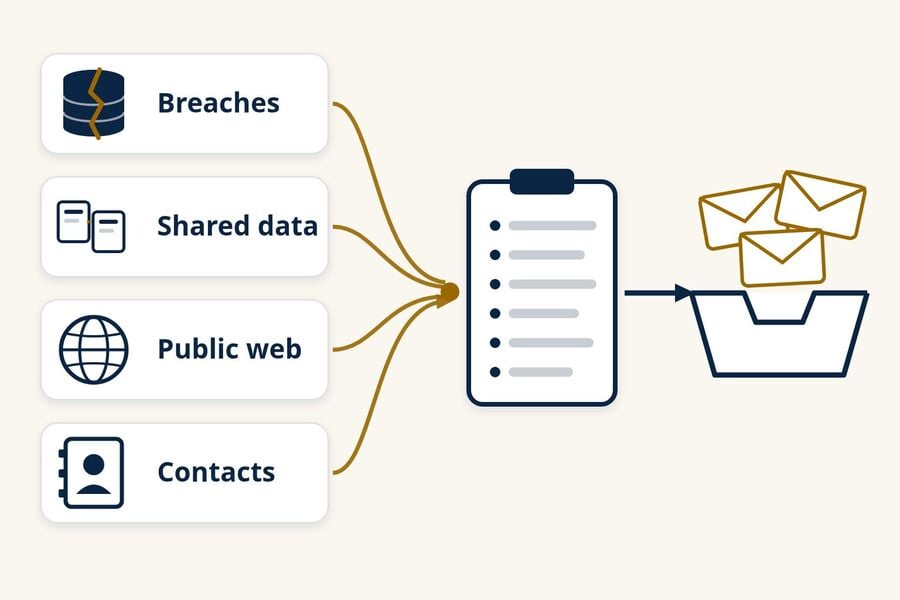
Los spammers obtienen tu dirección de correo electrónico de un puñado de fuentes habituales: bases de datos de clientes vulneradas, empresas y corredores de datos que comparten listas de contactos, páginas web y perfiles públicos, los contactos e hilos de mensajes de otras personas, formularios de phishing y direcciones adivinadas. Recibir spam no significa que tu bandeja de entrada haya sido hackeada y, salvo que hayas usado una dirección distinta para cada registro, la fuente exacta suele ser imposible de demostrar.
Una dirección expuesta y una cuenta hackeada son problemas distintos. Un spammer solo necesita tu dirección para enviarte correo, pero necesitaría tu contraseña para leerlo. Una misma dirección puede estar en muchas listas a la vez, así que cerrar una filtración rara vez detiene el spam de la noche a la mañana.
- Una vez que una dirección está en una lista, rara vez puedes conseguir que la eliminen de todas partes, pero sí puedes dejar de alimentar listas nuevas.
- Cancela la suscripción solo en las listas de correo que reconozcas; en su lugar, marca como spam a los remitentes desconocidos o sospechosos.
- Usar una dirección o un alias distinto para cada registro es la forma práctica más clara de ver dónde empezó el spam.
- El correo temporal es adecuado para registros puntuales y de bajo riesgo, no para cuentas que necesitas conservar o recuperar.
Siete fuentes comunes de direcciones de correo electrónico para spam
Cada una de las fuentes siguientes funciona de forma distinta, deja pistas distintas y exige una solución distinta. Una dirección puede provenir de varias a la vez y los spammers intercambian listas, por lo que la primera fuente suele ser difícil de determinar.
1. Filtraciones de datos en servicios que usaste
Cuando una tienda, una aplicación o un foro en el que te registraste sufre una filtración, su base de datos de clientes puede copiarse, venderse o publicarse en línea. Si los registros expuestos incluyen direcciones de correo electrónico, esas direcciones pueden acabar después en listas de spam y de phishing. Los datos copiados de una cuenta antigua pueden seguir circulando incluso después de que cierres la cuenta.
Pistas: spam o phishing que menciona el servicio por su nombre, o un aumento del spam poco después de un aviso de filtración. Qué ayuda: consulta tu dirección en Have I Been Pwned, un servicio gratuito de búsqueda de filtraciones, y suscríbete a sus alertas si quieres enterarte de futuras filtraciones. Un resultado limpio no demuestra que tu dirección nunca se haya expuesto, porque el servicio solo cubre las filtraciones de su propio conjunto de datos. Si una filtración incluyó una contraseña que reutilizaste, cámbiala en todos los sitios donde la usaste. Para limitar lo que puede exponer la próxima filtración, consulta cómo el correo temporal puede reducir las consecuencias de las brechas de datos.
2. Registros, formularios de captación de clientes y empresas que comparten datos
Muchos sitios piden una dirección de correo electrónico antes de que puedas comprar, descargar algo, participar en un sorteo, hacer un cuestionario o seguir leyendo. Algunos solo la usan para su propio marketing. Otros la comparten con "socios", "afiliados" o "patrocinadores" según su política de privacidad o las bases del concurso, y a veces basta con una casilla de consentimiento premarcada. La guía para consumidores de la FTC "How To Get Less Spam in Your Email" señala que las empresas pueden compartir o vender tu dirección y sugiere revisar las políticas de privacidad antes de facilitarla.
Pistas: marketing de marcas con las que nunca contactaste, que empieza poco después de un registro o de participar en un sorteo. Qué ayuda: desmarcar las casillas de marketing de socios, evitar los sorteos cuyas bases mencionen compartir las participaciones con patrocinadores y usar una dirección distinta para los registros en los que no confíes del todo.
3. Corredores de datos y vendedores de listas
Los corredores de datos recopilan información de registros públicos, compras y actividad en línea, y luego venden perfiles y listas de marketing. El estudio de la FTC de 2014 sobre nueve corredores de datos, "Data Brokers: A Call for Transparency and Accountability", descubrió que los corredores vendían productos de marketing, incluidas listas de consumidores que cumplían ciertos criterios. Los spammers y los especialistas en marketing agresivos pueden comprar o alquilar listas como estas en lugar de recopilar las direcciones ellos mismos.
Pistas: spam que ya conoce tu nombre o tu ciudad. Eso puede apuntar a un corredor de datos, pero también puede venir de datos de filtraciones combinados, así que tómalo como una pista y no como una prueba. Qué ayuda: las solicitudes de exclusión dirigidas a corredores de datos concretos pueden reducir el intercambio futuro, aunque no pueden recuperar listas ya vendidas. Los residentes de California pueden usar la Plataforma de Solicitudes de Eliminación y Exclusión (DROP) del estado para enviar una única solicitud de eliminación a los corredores de datos registrados, que han tenido que procesar esas solicitudes desde el 1 de agosto de 2026, con sujeción a las excepciones legales.
4. Páginas públicas, perfiles, foros y registros
Los programas automatizados rastrean páginas web públicas y copian cualquier cosa que parezca una dirección de correo electrónico. Los lugares habituales incluyen sitios web personales y empresariales, publicaciones en foros, currículums en línea, PDF, secciones de comentarios, perfiles públicos en redes sociales y de empresas, y algunos registros públicos. Los antiguos registros públicos WHOIS de nombres de dominio también podían exponer la dirección de correo electrónico del titular. En 2018, la ICANN restringió la publicación de datos de contacto personales para los dominios genéricos de primer nivel y exigió en su lugar una dirección de correo electrónico anonimizada o un formulario web.
Pistas: busca tu dirección completa entre comillas. Un resultado muestra dónde es visible públicamente la dirección, pero la ausencia de resultados no demuestra que nunca se publicara, porque las páginas archivadas o no indexadas no aparecerán. Qué ayuda: elimina la dirección donde puedas, usa un formulario de contacto en lugar de una dirección impresa, oculta tu correo electrónico en la configuración de privacidad del perfil y activa la privacidad de dominio si eres propietario de un sitio web.
5. Los contactos y los hilos de mensajes de otras personas
Tu dirección también vive en las agendas de contactos de otras personas, en antiguos hilos de correo electrónico y en mensajes de grupo. Si una de esas cuentas o dispositivos se ve comprometida, su lista de contactos y sus conversaciones pueden copiarse. Las largas cadenas de CC y los mensajes reenviados también exponen a todos los destinatarios visibles ante cualquiera que los reciba después.
Pistas: spam que parece venir de un amigo o compañero de trabajo, o que reutiliza el asunto de un hilo antiguo auténtico. Qué ayuda: usa CCO para los mensajes de grupo, mantén actualizado tu software de seguridad como recomienda la FTC y avisa a un contacto si su cuenta parece estar enviando correos que no escribió.
6. Páginas de phishing y formularios engañosos
Una página falsa de inicio de sesión, una encuesta, un reclamo de premio o un mensaje de "confirma tu cuenta" pueden recopilar tu dirección de correo electrónico directamente, a menudo junto con una contraseña. Aquí la dirección es un efecto secundario; el verdadero objetivo es tu cuenta. Si introdujiste una contraseña en una página a la que llegaste desde un correo electrónico inesperado, trátalo como un problema de cuenta y no como un problema de spam: cambia la contraseña en el sitio real y activa la autenticación en dos pasos.
Qué ayuda: abre los sitios importantes desde tu propio marcador o aplicación en lugar de desde enlaces del correo electrónico, y desconfía de cualquier formulario que te pida la contraseña de tu correo.
7. Direcciones adivinadas
Los spammers también envían a direcciones que nunca encontraron en ningún sitio, construidas a partir de nombres comunes y formatos de dirección habituales en proveedores populares o dominios de empresas. La guía de cumplimiento de CAN-SPAM de la FTC incluye la recolección de direcciones y estos "ataques de diccionario" entre las infracciones agravadas que pueden acarrear sanciones adicionales, pero eso no detiene a los remitentes que ignoran la ley.
Pistas: spam a una dirección que apenas has usado o que nunca has compartido, especialmente una corta o basada en tu nombre. Qué ayuda: confía en el filtro de spam de tu proveedor. No necesitas abandonar una dirección solo por esto, pero una dirección menos predecible puede ayudar para cuentas nuevas.
¿Por qué de repente recibo tanto spam?
Un aumento repentino suele significar que tu dirección ha acabado en una nueva lista, o que una lista antigua ha vuelto a usarse para enviar correo. Los desencadenantes habituales incluyen una brecha de datos revelada recientemente, un registro o sorteo que compartió tu dirección, o una nueva campaña que tu filtro de spam aún no ha aprendido a detectar. El spam suele llegar en ráfagas porque las listas se intercambian y se envían de forma masiva.
Tres preguntas rápidas pueden acotar la causa:
- ¿Te has registrado en algo nuevo en las últimas semanas?
- ¿El spam menciona una empresa, un producto o una cuenta antigua concretos?
- ¿Una consulta de brechas de datos muestra una brecha reciente para tu dirección?
Respuestas, clics e imágenes cargadas
Algunos spammers también buscan señales de que una dirección está en uso. Responder al spam, hacer clic en sus enlaces (incluido su enlace de baja de suscripción) o cargar sus imágenes remotas puede indicar al remitente que un mensaje llegó a una bandeja de entrada activa. La señal es imperfecta porque algunas aplicaciones de correo y escáneres de seguridad cargan las imágenes automáticamente, pero no ganas nada enviándola. Denuncia el mensaje en lugar de responder.
Una avalancha de confirmaciones de registro
Si en cuestión de horas llegan decenas o cientos de confirmaciones de suscripción o correos de bienvenida, puede que alguien esté registrando tu dirección en muchos sitios a la vez. A esto se le llama a veces bombardeo de suscripciones. Puede ser simple acoso, pero también puede tener como fin enterrar una alerta real, como una confirmación de pedido o un aviso de cambio de contraseña, entre el ruido. Revisa tus cuentas importantes abriendo la app oficial o escribiendo tú mismo la dirección del sitio, no siguiendo los enlaces de la avalancha, y no hagas clic en los enlaces de confirmación.
¿Cómo puedes averiguar quién vendió o filtró tu dirección de correo electrónico?
Normalmente no puedes demostrar quién vendió o filtró una dirección cuando empieza el spam. Una dirección o alias único muestra dónde usaste originalmente esa dirección, pero no permite distinguir una venta de una brecha en un proveedor o de una cesión posterior. El momento, los datos personales y la empresa mencionada en un mensaje son pistas, no pruebas.
Usa una dirección o un alias distinto para cada registro
Gmail y Google Workspace admiten el direccionamiento con signo más: añadir una etiqueta después de tu nombre de usuario, como tunombre+tienda, sigue entregando en tu bandeja de entrada principal, y la etiqueta muestra qué versión de la dirección usó el remitente. Aun así, el direccionamiento con signo más solo es una pista: un formulario puede rechazar el signo más, y la etiqueta puede eliminarse antes de que se comparta la dirección. Los alias de reenvío van más allá, porque cada alias es una dirección independiente que puedes desactivar. Nuestra comparación de alias de correo temporal y correo electrónico explica qué tipo se adapta mejor a las cuentas que conservas.
Una dirección única muestra qué dirección se filtró, no quién la filtró. Puede que la empresa la vendiera, que uno de sus proveedores sufriera una brecha o que una lista se haya ido pasando de mano en mano.
Qué detalles del mensaje pueden decirte y cuáles no
La dirección del campo "Para", cualquier etiqueta con signo más y cuándo empezó el spam son los detalles más útiles. Las cabeceras completas del mensaje muestran los servidores por los que pasó y si superó las comprobaciones de autenticación, pero no pueden mostrar quién vendió o compartió tu dirección. Los spammers suelen enviar a través de servicios o máquinas comprometidas que no tienen nada que ver con la filtración original.
¿Es seguro hacer clic para darse de baja?
Es seguro darse de baja de una lista de correo que reconozcas y recuerdes haberte suscrito, preferiblemente con el botón de darse de baja integrado en tu aplicación de correo. Si el remitente es desconocido, sospechoso o suplanta a alguien, no sigas el enlace de baja en absoluto; marca el mensaje como spam o phishing.
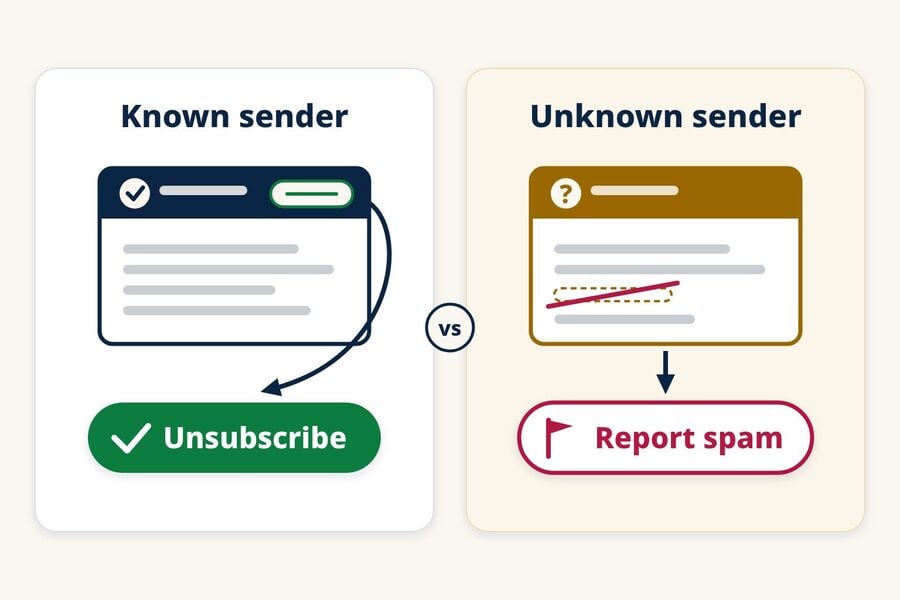
Usa el control de darse de baja de tu aplicación de correo
Los especialistas en marketing legítimos tienen motivos legales y prácticos para respetar las bajas. En EE. UU., la guía CAN-SPAM de la FTC indica que el correo comercial debe ofrecer una forma de darse de baja, que las solicitudes deben atenderse en un plazo de 10 días hábiles y que el mecanismo de baja debe seguir funcionando al menos 30 días después de enviado el mensaje. Los remitentes no pueden cobrar una tarifa ni pedir más que tu dirección de correo electrónico, y tras darte de baja no pueden vender ni transferir tu dirección, salvo a una empresa contratada para ayudarles a cumplir la ley.
Google también exige a los remitentes que envían más de 5000 mensajes al día a cuentas de Gmail que admitan la baja con un solo clic en los mensajes de marketing y de suscripción. Los mensajes que cumplen la normativa incluyen cabeceras de baja estándar que Gmail y otras aplicaciones de correo pueden usar para mostrar una opción de darse de baja, así que no tienes que rebuscar en el mensaje ni visitar una página elegida por el remitente. La guía sobre spam de la FTC también recomienda las funciones de baja que ofrece tu proveedor de correo electrónico.
Cuándo no seguir un enlace de baja
- No reconoces la empresa o nunca te suscribiste.
- El nombre o el dominio del remitente imita una marca que conoces, con pequeñas faltas de ortografía o un dominio no relacionado.
- La página de baja te pide iniciar sesión, introducir una contraseña o dar más datos que tu dirección de correo electrónico.
- El enlace inicia una descarga o el mensaje te presiona para que actúes con rapidez.
Un remitente que ya ignora la ley no tiene motivo para respetar tu solicitud, y su enlace puede confirmar tu dirección o llevar a una página de phishing. Denuncia el mensaje y pasa página.
Cómo reducir los correos de spam que ya recibes
No puedes eliminar tu dirección de todas las listas copiadas, así que detener el spam suele consistir en filtrarlo y denunciarlo más que en impedir cada envío. Los consejos para consumidores de la FTC recomiendan estos aspectos básicos:
- Marca el spam como spam o correo no deseado en tu aplicación de correo.
- Bloquea a los remitentes o dominios persistentes cuando la misma fuente siga colándose.
- Revisa de vez en cuando la carpeta de spam por si hay correo real atrapado por error.
- Denuncia los mensajes no deseados a tu proveedor de correo electrónico y las estafas a la FTC en ReportFraud.ftc.gov.
Como precaución adicional, no respondas a mensajes sospechosos ni llames a los números de teléfono que aparecen en ellos.
Cambiar a una dirección nueva es el último recurso. Solo ayuda si trasladas tus cuentas importantes con cuidado y proteges la nueva dirección mejor que la anterior.
Mantén tu dirección principal fuera de las futuras listas de registro
El paso más eficaz a largo plazo es dar tu dirección principal a menos empresas. Una configuración sencilla de tres niveles funciona para la mayoría de la gente:
- Dirección principal: banca, trabajo, servicios gubernamentales y cualquier cuenta que necesites recuperar.
- Alias de reenvío: compras, suscripciones y cuentas que mantengas, para que puedas desactivar cualquier alias que empiece a recibir spam.
- Correo temporal: descargas puntuales, cupones, pruebas de foros y otras inscripciones de bajo riesgo que no piensas conservar.
Cuándo encaja el correo temporal y cuándo no
Una dirección de correo temporal mantiene las inscripciones puntuales lejos de tu bandeja de entrada principal. Si una dirección que usaste solo para un registro recibe spam más adelante, ese registro es una pista útil, aunque no puede demostrar si la empresa, uno de sus proveedores o alguien más abajo en la cadena compartió la dirección. Si eres nuevo en la idea, esta visión general de cómo funciona el correo temporal cubre lo básico.
Tmailor es solo de recepción, así que no puedes enviar ni responder desde la dirección, y no acepta archivos adjuntos. Los mensajes se eliminan automáticamente unas 24 horas después de llegar. Puedes volver a la misma dirección más adelante con su token de acceso, o desde Correos creados si tenías la sesión iniciada en un cuenta gratuita de Tmailor cuando la creaste. Un token perdido de una dirección de invitado no se puede recuperar, y algunos sitios bloquean los dominios de correo desechable. Eso hace que el correo temporal no sea adecuado para la banca, el trabajo, compras para las que puedas necesitar recibos o cualquier cuenta que puedas necesitar recuperar. Para más información sobre usos cotidianos, consulta nuestra guía sobre protección temporal contra correo electrónico y spam.
Preguntas frecuentes
¿Por qué recibo spam que no está dirigido a mí?
Probablemente tu dirección era un destinatario oculto (BCC) o formaba parte de una lista de correo. Los spammers suelen poner otra dirección, o ninguna, en la línea Para y envían la lista real como destinatarios ocultos, así que tu dirección no aparece aunque el mensaje te haya llegado. El correo enviado a un alias o a una dirección de reenvío puede verse igual.
¿Recibir spam significa que han hackeado mi cuenta de correo?
Normalmente no. Enviarte spam solo requiere tu dirección, no acceso a tu bandeja de entrada. Las señales de un compromiso real son distintas: mensajes enviados que no escribiste, alertas de inicio de sesión o de cambio de contraseña que no activaste, reglas de reenvío que no creaste o contactos que dicen haber recibido correos extraños tuyos.
¿Puede un spammer saber que he abierto un correo?
A veces. Si tu aplicación de correo carga imágenes remotas, una solicitud de imagen puede indicar al servidor del remitente que el mensaje se cargó y cuándo. No es prueba de que lo hayas leído, porque algunas aplicaciones cargan imágenes a través de un proxy y los escáneres de seguridad pueden abrir mensajes automáticamente. Desactivar la carga automática de imágenes remotas en tu aplicación de correo debilita esta señal.
¿Debería cambiar mi dirección de correo electrónico por el spam?
Normalmente no como primer paso. Los filtros, los informes y las direcciones separadas para nuevas inscripciones gestionan la mayor parte del spam. Plantéate una nueva dirección solo si la antigua se ha vuelto inutilizable, y planifica el cambio: actualiza primero las cuentas importantes y la configuración de recuperación, y luego sigue revisando la antigua el tiempo suficiente para detectar cualquier cosa que se te haya pasado.
¿Es ilegal todo correo comercial no solicitado en Estados Unidos?
No. La Ley CAN-SPAM no prohíbe el correo comercial no solicitado; establece normas para él. Esas normas exigen información veraz en las cabeceras y los asuntos, la identificación del mensaje como anuncio, una dirección postal válida y una opción de baja funcional que se respete en un plazo de 10 días hábiles. La recolección de direcciones y los ataques de diccionario cuentan como infracciones agravadas.
No puedes rastrear todos los mensajes de spam, pero sí puedes dejar de alimentar nuevas listas
El spam empieza con una dirección que alguien recopiló, compartió o adivinó, y una vez que circula, no puedes recuperarla. Lo que sí puedes controlar es cuántas listas nuevas ven tu dirección principal. Denuncia lo que llegue, date de baja solo de los remitentes que reconozcas y mantén separadas las inscripciones puntuales. La próxima vez que una descarga o un cupón te pida un correo electrónico, crea un correo temporal gratuito en lugar de usar el tuyo real.
Jordan Mills has covered disposable email, OTP delivery and online privacy since 2018. He writes Tmailor's guides on staying anonymous, avoiding spam, and getting verification codes to land every time.