तात्पुरत्या ईमेलची उत्क्रांती: डिस्पोजेबल ईमेल गोपनीयतेसाठी आवश्यक साधन कसे बनले
तात्पुरते ईमेल मूलतः गोपनीयतेचे साधन म्हणून तयार केले गेले नव्हते. सुरुवातीच्या तात्पुरत्या ईमेल सेवा म्हणजे साधे उपाय होते—स्पॅम टाळण्याचे आणि कायमस्वरूपी खाते न उघडता सार्वजनिक संगणकांवर संदेश पाहण्याचे जलद मार्ग. दोन दशकांत, तात्पुरते ईमेल एका साध्यासुध्या वापरून टाकता येणाऱ्या इनबॉक्सपासून दररोज लाखो लोक वापरत असलेल्या वैध, बहुप्लॅटफॉर्म गोपनीयता-साधनात विकसित झाले आहे. हे मार्गदर्शक १९९० च्या दशकाच्या उत्तरार्धापासून २०२६ पर्यंत तात्पुरत्या ईमेलच्या उत्क्रांतीचा मागोवा घेते.
जलद प्रवेश
मुख्य मुद्दे
तात्पुरत्या ईमेलला इंटरनेटवरील एका मर्यादित वापराच्या युक्तीपासून सर्वसामान्य गोपनीयता साधनात रूपांतरित करणारे महत्त्वाचे टप्पे.
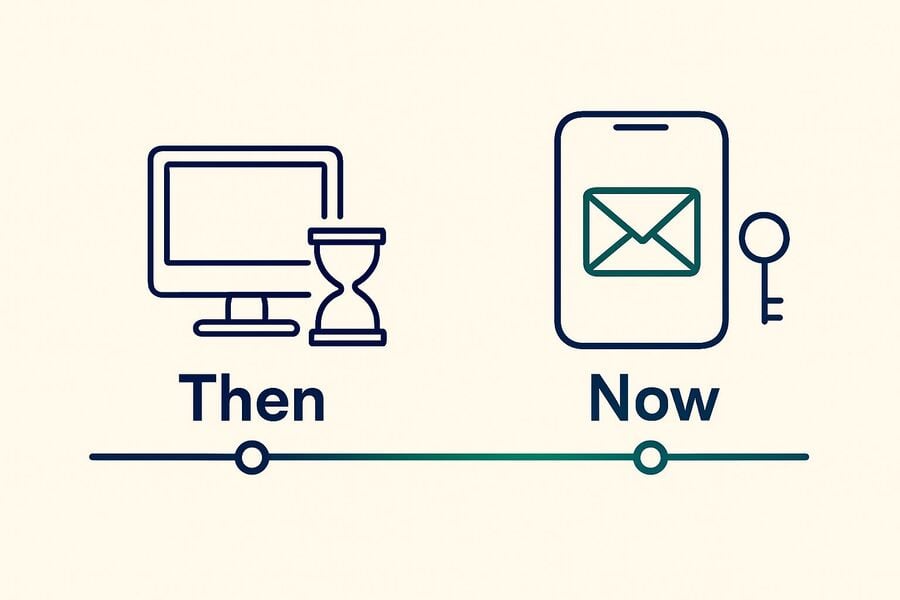
- पहिल्या डिस्पोजेबल ईमेल सेवा 1990 च्या दशकाच्या उत्तरार्धात दिसू लागल्या. त्या गोपनीयतेसाठी नव्हे, तर सामायिक टर्मिनलवरील सोयीसाठी तयार करण्यात आल्या होत्या.
- 2000 च्या दशकाच्या सुरुवातीला आलेल्या जागतिक स्पॅमच्या साथीने तात्पुरत्या ईमेलला सोयीच्या साधनापासून संरक्षणात्मक गरजेत रूपांतरित केले.
- Timed inboxes (10 minute mail मॉडेल) 2006 च्या सुमारास सुरू झाले आणि स्वतः नष्ट होणारे ईमेल ही संकल्पना सर्वसामान्य झाली.
- डोमेन रोटेशन, catch-all routing आणि token-आधारित पुनर्वापरामुळे सुरुवातीच्या तात्पुरत्या ईमेल सेवांना भेडसावणाऱ्या वितरणक्षमता आणि ब्लॉकिंगच्या समस्या सुटल्या.
- GDPR (2018) आणि CCPA (2020) यांसारख्या गोपनीयता नियमांनी डिस्पोजेबल ईमेलमागील डेटा-किमानतेच्या तत्त्वांना मान्यता दिली.
- 2026 मध्ये, tmailor.com सारखे आधुनिक तात्पुरते ईमेल प्रदाते अधिक मजबूत पायाभूत सुविधांवर चालतात—डोमेनचा मोठा फिरता संच, मोबाइल अॅप्स, Telegram bots आणि Access Token चा पुनर्वापर—आणि तरीही केवळ ईमेल प्राप्त करतात.
- तात्पुरत्या ईमेलची पुढील पिढी AI-आधारित शोध, विकेंद्रित ओळख साधने आणि देखरेख व गोपनीयतेच्या अधिकारांमधील सुरू असलेल्या संघर्षामुळे आकार घेतली जाईल.
1990 च्या दशकाचा उत्तरार्ध: डिस्पोजेबल ईमेलची सुरुवात
एकाच कामासाठी आणि त्यापलीकडे कोणत्याही गरजेसाठी पत्ता नको असलेल्या सार्वजनिक संगणक वापरकर्त्यांसाठी तात्पुरते ईमेल एक व्यावहारिक उपाय म्हणून सुरू झाले.
टाकाऊ ईमेल पत्ते देणाऱ्या पहिल्या सेवा इंटरनेटच्या सुरुवातीच्या व्यावसायिक काळात, सहस्राब्दीच्या आसपास उदयास आल्या. वेब-आधारित ईमेल अजूनही तुलनेने नवीन होते—Hotmail 1996 मध्ये, Yahoo Mail 1997 मध्ये सुरू झाले आणि Gmail 2004 पर्यंत आले नव्हते. खरे ईमेल खाते तयार करण्यासाठी मोठे फॉर्म भरावे लागत, सुरक्षा प्रश्न निवडावे लागत आणि कायमस्वरूपी वापरायच्या पत्त्याची जबाबदारी घ्यावी लागत असे.
सामायिक किंवा सार्वजनिक संगणक वापरणाऱ्या लोकांसाठी—ग्रंथालये, विद्यापीठांच्या प्रयोगशाळा आणि इंटरनेट कॅफे येथे—ही जबाबदारी अव्यवहार्य होती. एकच संदेश मिळवण्यासाठी, डाउनलोडची पुष्टी करण्यासाठी किंवा पुन्हा कधीही न वापरणाऱ्या सेवेत नोंदणी करण्यासाठी त्यांना तात्पुरता ईमेल पत्ता हवा होता. सुरुवातीच्या डिस्पोजेबल ईमेल सेवांनी हीच गरज पूर्ण केली: कार्यरत पत्ता तयार करणारी, येणारे संदेश दाखवणारी आणि वापरकर्त्याकडून कोणतीही माहिती न मागणारी साधी वेब पाने.
सुरुवातीच्या सर्वाधिक ओळखल्या जाणाऱ्या तात्पुरत्या ईमेल सेवांपैकी एक असलेल्या Mailinator ने 2003 मध्ये अत्यंत साध्या मॉडेलसह सुरुवात केली. तुम्ही @mailinator.com वरील कोणताही पत्ता निवडू शकत होता आणि येणारे संदेश सार्वजनिकरित्या प्रवेशयोग्य इनबॉक्समध्ये दिसत. नोंदणी नाही, पासवर्ड नाही, मालकी नाही. अपेक्षित कामासाठी ही सेवा उपयुक्त होती; मात्र तिच्या स्पष्ट मर्यादा होत्या: इंटरनेटवरील सर्वाधिक ब्लॉक केलेला पत्ता-प्रत्यय बनलेले एकच डोमेन आणि एकमेकांचे पत्ते ओळखणाऱ्या वापरकर्त्यांमध्ये कोणतीही गोपनीयता नाही.
2000 चे दशक: स्पॅममुळे तात्पुरते ईमेल संरक्षण बनते
अनाहूत ईमेलचा वाटा जागतिक ईमेल वाहतुकीच्या 90 टक्क्यांपर्यंत पोहोचला तेव्हा तात्पुरते ईमेल केवळ सोयीचे साधन न राहता संरक्षणात्मक साधन बनले.
2000 च्या दशकाच्या मध्यापासून उत्तरार्धापर्यंत स्पॅमने संकटाचे स्वरूप धारण केले. विविध उद्योगांच्या अंदाजांनुसार, जगभर पाठवल्या जाणाऱ्या सर्व ईमेलपैकी मोठा हिस्सा जंक मेलचा होता; सर्वाधिक उद्धृत आकडेवारीनुसार हा वाटा जागतिक वाहतुकीच्या जवळपास 90 टक्के किंवा त्याहून अधिक होता. प्रत्येक ऑनलाइन फॉर्म, प्रत्येक वृत्तपत्राची सदस्यता आणि प्रत्येक मंचावरील नोंदणी स्पॅमसाठी संभाव्य प्रवेशद्वार बनली. अपरिचित वेबसाइट्सना आपले खरे ईमेल पत्ते देणाऱ्या वापरकर्त्यांना भरून वाहणारे इनबॉक्स, फिशिंगचे प्रयत्न आणि लीक झालेल्या पत्ता-संग्रहांवर आधारित credential-stuffing हल्ले सहन करावे लागले.
तात्पुरत्या ईमेलसाठी हा निर्णायक टप्पा होता. सार्वजनिक टर्मिनलवरील सोयीसाठी वापरले जाणारे मर्यादित साधन वेबवर नियमितपणे वावरणाऱ्या प्रत्येकासाठी व्यावहारिक संरक्षण बनले. एखाद्या वेबसाइटवर आपल्या कायमस्वरूपी पत्त्याबाबत विश्वास नसेल, तर त्याऐवजी तात्पुरता ईमेल पत्ता द्यायचा. त्या पत्त्यावर स्पॅम सुरू झाला, तर तो सोडून द्यायचा. डिस्पोजेबल ईमेलचा उद्देश “मला पटकन एक पत्ता हवा आहे” यापासून "मला स्वत: चे संरक्षण करण्याची आवश्यकता आहे" कडे वळला.
गमतीची गोष्ट म्हणजे, 2004 नंतर Gmail सारख्या मुख्य प्रवाहातील प्रदात्यांनी त्यांचे स्पॅम फिल्टर सुधारले, तसे तात्पुरत्या ईमेलची उपयुक्तताही अधिक स्पष्ट झाली. स्पॅम फिल्टर तुमचा पत्ता उघड झाल्यानंतर प्रतिक्रिया देतात. तात्पुरते ईमेल मात्र सुरुवातीपासूनच तो उघड होण्यापासून रोखते—इनबॉक्सच्या संरक्षणासाठी मूलभूतदृष्ट्या अधिक प्रभावी दृष्टिकोन.
2006–2012 चा काळ: Timed inboxes मुख्य प्रवाहात येतात
10 minute mail या संकल्पनेसह स्वतः नष्ट होणारे ईमेल आले आणि डिस्पोजेबल इनबॉक्स दैनंदिन वापरकर्त्यांसाठी सहज उपलब्ध झाले.
2006 च्या सुमारास तात्पुरत्या ईमेलचे एक नवे मॉडेल उदयास आले: Timed inbox. 10 minute mail सारख्या सेवांनी वापरकर्त्यांना ठरावीक काउंटडाउननंतर आपोआप कालबाह्य होणारा पत्ता दिला. ही एक महत्त्वाची डिझाइन नवकल्पना होती. पत्ता स्वतःहून सोडून देण्याची जबाबदारी वापरकर्त्यावर ठेवण्याऐवजी, सेवेने सुरुवातीपासूनच तात्पुरतेपणा लागू केला—टायमर संपल्यावर इनबॉक्स आणि त्यातील सर्व संदेश नाहीसे होत.
Timed मॉडेल अशा सर्वसामान्य वापरकर्त्यांना भावले ज्यांना स्वतःला गोपनीयतेबाबत जागरूक समजत नव्हते, पण कोणत्याही परिणामांची चिंता न करता एखाद्या सेवेत पटकन नोंदणी करण्याचा मार्ग हवा होता. त्यामुळे स्वीकारण्यातील अडथळा कमी झाला: निर्णय घ्यायची गरज नाही, जतन करण्यासाठी token नाही आणि साफसफाईचीही आवश्यकता नाही. तात्पुरता ईमेल पत्ता दिसायचा, आपले काम करायचा आणि आपोआप नाहीसा व्हायचा. tmailor.com सारख्या सेवांनी नंतर या संकल्पनेवर आधारित दोन्ही टाइम्ड इनबॉक्स आणि दीर्घकाळ टिकणारे पर्याय देऊन वापराच्या अधिक प्रकारांना समर्थन दिले.
मात्र टायमर मॉडेलने नव्या मर्यादाही उघड केल्या. विलंबाने येणारे पडताळणी ईमेल, अनेक टप्प्यांची नोंदणी प्रक्रिया आणि पुन्हा पडताळणीच्या सूचना इनबॉक्सची मुदत संपल्यानंतर येऊ शकत होत्या. Timed तात्पुरत्या ईमेलने खाते तयार करणाऱ्या वापरकर्त्यांना काही दिवसांनी पासवर्ड रीसेट करण्याची गरज पडल्यावर खात्याबाहेर लॉक झाल्याचे आढळले. टायमरची संकल्पना आकर्षक होती, पण ती कठोर होती—प्लॅटफॉर्म प्रत्यक्षात ईमेलचा वापर कसा करतात, या अनिश्चित वास्तवाशी ती जुळवून घेऊ शकत नव्हती.
2012–2020 चा काळ: तांत्रिक प्रगती
डोमेन रोटेशन, catch-all routing आणि token recovery मुळे तात्पुरते ईमेल अविश्वसनीय नवलाईच्या साधनापासून उत्पादन-स्तरीय साधनात रूपांतरित झाले.
तात्पुरत्या ईमेलच्या पायाभूत सुविधांमधील सर्वात महत्त्वाच्या तांत्रिक नवकल्पना याच काळात घडल्या. ही वापरकर्त्यांना थेट दिसणारी चमकदार वैशिष्ट्ये नव्हती—तर विश्वासार्हता, वितरणक्षमता आणि प्रत्यक्ष वापरातील उपयुक्तता मोठ्या प्रमाणात सुधारणारे बॅकएंडमधील बदल होते.
डोमेन रोटेशन
सुरुवातीच्या तात्पुरत्या ईमेल सेवा एका डोमेनवर किंवा मोजक्या डोमेनवर अवलंबून होत्या. ती डोमेन प्लॅटफॉर्मच्या ब्लॉकलिस्टमध्ये गेली की, पडताळणी ईमेल आणि कमी-जोखमीच्या साइन-अपसाठी संपूर्ण सेवा अविश्वसनीय ठरत असे. त्यावरचा उपाय होता प्रमाणात डोमेन रोटेशन— मोठा प्राप्ती-डोमेन साठा ठेवणे आणि कोणता उपसंच सक्रियपणे पत्ते जारी करतो ते बदलत राहणे. tmailor.com वर, यादृच्छिक निर्मितीसाठी प्रसिद्ध न केलेल्या मोठ्या संचातून डोमेन निवडले जातात, तर सानुकूल-नावाच्या टॅबमध्ये फक्त काही सार्वजनिक डोमेन दिसतात. एखादे विशिष्ट डोमेन फिल्टर केले असल्यास याचा उपयोग होऊ शकतो; मात्र यामुळे साइटचे नियम बदलत नाहीत: एखादी सेवा डिस्पोजेबल ईमेलला स्पष्टपणे प्रतिबंधित करत असेल, तर त्याऐवजी नियमित इनबॉक्स वापरणे योग्य आहे.
कॅच-ऑल रूटिंग आणि यादृच्छिक उपनामे
विशिष्ट मेलबॉक्स आधीच तयार करून ठेवण्याऐवजी, आधुनिक तात्पुरत्या ईमेल सेवा कॅच-ऑल रूटिंग वापरतात. एखाद्या डोमेनवरील कोणताही पत्ता स्वीकारला जातो आणि डायनॅमिक इनबॉक्सकडे पाठवला जातो. यादृच्छिक उपनामांच्या निर्मितीसोबत यामुळे तात्पुरता ईमेल पत्ता तयार करणे क्षणात शक्य झाले आणि वापरकर्त्यांमधील पत्ते एकसारखे निघण्याचा धोका दूर झाला.
टोकन-आधारित पुनर्प्राप्ती
Access Token सुरू झाल्याने वेळेवर संपणाऱ्या इनबॉक्सबाबतची सर्वात मोठी तक्रार—पुन्हा परतता न येणे—दूर झाली. tmailor.com सारख्या सेवांवर प्रत्येक तात्पुरत्या पत्त्यासोबत एक अद्वितीय एक अनोखा पुनर्वापर तात्पुरता मेल पत्त्यासह नंतर, कोणत्याही डिव्हाइसवरून पुन्हा प्रवेश करता येतो. हा token पुनर्प्राप्तीची किल्ली आहे, पासवर्ड नाही: त्याच्या मदतीने तुम्ही पुन्हा इनबॉक्समध्ये प्रवेश करता; तो हरवल्यास तो तुमच्यासाठी कोणीही पुनर्प्राप्त करू शकत नाही. त्यामुळे डिस्पोजेबल ईमेलच्या तात्पुरत्या स्वरूपात आणि विलंबाने येणारे कोड, बहु-चरणीय पडताळणी किंवा पासवर्ड रीसेटसाठी इनबॉक्स पुन्हा पाहण्याच्या व्यावहारिक गरजेतला फरक कमी झाला—मात्र संदेश नेहमीच्या अल्प कालावधीनंतर अदृश्य होतात.
एंटरप्राइझ-ग्रेड पायाभूत सुविधा
सुरुवातीच्या तात्पुरत्या ईमेल सेवा मर्यादित क्षमतेच्या मोजक्या सर्व्हरवर चालत असत. अधिक लवचिक प्राप्ती पायाभूत सुविधांकडे झालेल्या बदलामुळे—tmailor.com साठी येणारे ईमेल Google MX द्वारे हाताळले जाऊ लागल्याने—वितरणाचा वेग आणि अपटाइम सुधारला. बदल आकर्षक दिसण्यात नव्हता, तर विश्वासार्हतेत होता: डिस्पोजेबल इनबॉक्स प्रायोगिक वाटेनासे झाले आणि स्थिर उपयुक्त साधनांसारखे वागू लागले. आधुनिक टेम्प मेलमागील तांत्रिक आर्किटेक्चर सुरुवातीला आलेल्या एकपानी साधनांपेक्षा कितीतरी अधिक परिपक्व आहे.
2018–2022चा काळ: गोपनीयता नियमांनी तात्पुरत्या ईमेलला मान्यता दिली
GDPR आणि CCPA मुळे असे कायदेशीर आणि सांस्कृतिक वातावरण तयार झाले की डिस्पोजेबल ईमेल ही मुख्य प्रवाहातील गोपनीयता पद्धत बनली.
General Data Protection Regulation (GDPR) मे 2018 मध्ये युरोपियन युनियनमध्ये लागू झाले. त्यानंतर जानेवारी 2020 मध्ये California Consumer Privacy Act (CCPA) लागू झाले. दोन्ही नियमांमुळे कंपन्या ईमेल पत्त्यांसह वैयक्तिक डेटा कसा गोळा, साठवून आणि सामायिक करतात यात मूलभूत बदल झाले.
तात्पुरत्या ईमेलसाठी ही वेळ अत्यंत अनुकूल होती. GDPR चे डेटा-किमानतेचे मूलभूत तत्त्व—खरोखर आवश्यक तेवढाच वैयक्तिक डेटा सामायिक करावा—याच तत्त्वावर तात्पुरती ईमेल सेवा आधारित आहे. GDPR किंवा CCPA पैकी कोणताही नियम डिस्पोजेबल ईमेलला थेट मान्यता देत नसला, तरी नियमितपणे होणारे डेटा-उघडीकरण कमी करणारी गोपनीयता साधने सामान्य होण्यास त्यांनी मदत केली. कमी-जोखमीच्या कामांसाठी तात्पुरती ईमेल सेवा या विचारसरणीत बसते: tmailor.com वरील मूलभूत वेब इनबॉक्ससाठी साइन-अप किंवा खाते आवश्यक नाही आणि संदेश हटवण्यापूर्वी साधारणपणे केवळ 24 तास दिसतात.
GDPR नंतर, वापरकर्त्यांना मार्केटिंग यादीत जोडण्यापूर्वी वेबसाइट्सना स्पष्ट संमती घेणे आवश्यक झाले. प्रत्यक्षात, संमती यंत्रणा अनेकदा अधिकाधिक वापरकर्त्यांकडून संमती मिळवण्यासाठी dark patterns वापरतात. तात्पुरता ईमेल पत्ता हा प्रभावी पर्याय ठरतो: वास्तविक पत्ता न दिल्याने संमतीचा प्रश्नच टाळता येतो आणि तुमचा प्राथमिक इनबॉक्स नको असलेल्या सदस्यतांपासून मुक्त राहतो.
2026 मध्ये तात्पुरती ईमेल सेवा कुठे उभी आहे
आधुनिक तात्पुरती ईमेल सेवा हे जगभरातील व्यक्ती, विकासक आणि उद्योगांकडून वापरले जाणारे परिपक्व, बहु-प्लॅटफॉर्म गोपनीयता साधन आहे.
आजची तात्पुरती ईमेल सेवा 1990च्या दशकाच्या उत्तरार्धातील तिच्या पूर्वजांसारखी अजिबात दिसत नाही. tmailor.com वर—हा ब्लॉग प्रकाशित करणारी सेवा—सध्याचे उत्पादन म्हणजे साइन-अपशिवाय वापरता येणारा, केवळ ईमेल प्राप्त करणारा इनबॉक्स; त्यात सतत बदलणारा मोठा डोमेन संच, अँड्रॉइड आणि आयओएससाठी मोबाइल अॅप्ससाठी टेलिग्राम बॉट, प्रॉक्सीद्वारे लोड होणाऱ्या दूरस्थ प्रतिमा, ज्यामुळे पाठवणाऱ्यांना तुमचा IP पत्ता दिसत नाही, Access Token चा पुनर्वापर आणि संदेश साधारण 24 तास दिसण्याची सुविधा आहे. मर्यादाही या प्रामाणिक चित्राचा भाग आहेत: यातून ईमेल पाठवता किंवा त्यांना उत्तर देता येत नाही; येणाऱ्या संलग्निका काढून टाकल्या जातात, त्यामुळे त्या पत्त्यावर पाठवलेल्या फाइल्स उघडता येत नाहीत; आणि हरवलेला Access Token कोणीही पुनर्प्राप्त करू शकत नाही.
वापरकर्त्यांचा आधार आता केवळ गोपनीयता-उत्साही लोकांपुरता मर्यादित राहिलेला नाही. QA संघ स्वयंचलित साइन-अप चाचणीसाठी तात्पुरती ईमेल सेवा वापरतात. खरेदीदार इनबॉक्समध्ये गोंधळ न वाढवता सवलत कोड मिळवण्यासाठी तिचा वापर करतात. प्रवासी वृत्तपत्रांचे पूर्वावलोकन पाहण्यासाठी ती वापरतात. फ्रीलांसर ग्राहकांच्या चौकशा वैयक्तिक खात्यांपासून वेगळ्या ठेवण्यासाठी तिचा वापर करतात. विद्यार्थी संशोधनासाठी साइन-अप करताना ती वापरतात. दशकभरापूर्वी असामान्य वाटल्या असत्या अशा अनेक प्रसंगांमध्ये हे साधन आता सर्वसामान्य झाले आहे. आधुनिक तात्पुरती ईमेल सेवा काय करू शकते याची संपूर्ण व्याप्ती समजून घ्यायची असल्यास, टेम्प मेल कसे कार्य करते या मार्गदर्शकात पत्ता तयार करण्यापासून स्वयंचलित हटवण्यापर्यंतच्या प्रत्येक बाबीचा समावेश आहे.
सतत सुरू असलेली ब्लॉकिंगची शर्यत
तात्पुरती ईमेल सेवा लोकप्रिय होत गेल्याने, अधिकाधिक साइट्सनी साइन-अपच्या वेळी डोमेन फिल्टर आणि प्रतिष्ठा तपासणी सुरू केली आहे; काही साइट्स पत्ता स्वीकारण्यापूर्वी डोमेनची रिअल टाइममध्ये क्रमवारीही ठरवतात. कोणता पत्ता स्वीकारला जाईल हे प्लॅटफॉर्मनुसार बदलते आणि कोणतीही पूर्वसूचना न देता बदलू शकते. एखादे विशिष्ट डोमेन स्थानिक पातळीवर फिल्टर केले असल्यास मोठा डोमेन साठा उपयोगी ठरू शकतो; मात्र तो साइटचे धोरण बदलत नाही. एखादी सेवा डिस्पोजेबल ईमेलला स्पष्टपणे परवानगी देत नसेल, तर तो आदर करण्याचा नियम आहे—चुकवण्याचा तांत्रिक अडथळा नाही. त्याऐवजी नियमित इनबॉक्स वापरा.
तात्पुरत्या ईमेलसाठी पुढे काय
AI-आधारित फिल्टरिंग, विकेंद्रित ओळख आणि वाढता पाळत ठेवण्याचा दबाव तात्पुरत्या ईमेलच्या पुढील पर्वाची दिशा ठरवतील.
AI-आधारित शोध आणि फिल्टरिंग
प्लॅटफॉर्म आता केवळ डोमेन जुळवण्यापलीकडे जाऊन डिस्पोजेबल ईमेलचे नमुने ओळखण्यासाठी मशीन लर्निंगचा वापर करू लागले आहेत—नोंदणीचे वर्तन, प्रेषकाची प्रतिष्ठा आणि वेळेशी संबंधित संकेत यांचा विचार करून. यामुळे तात्पुरता ईमेल हा नियम चुकवण्याचे साधन ठरत नाही आणि याला जबाबदार प्रतिसाद म्हणजे शर्यत नव्हे. त्याऐवजी अधिक चांगले रूटिंग, हे साधन कशासाठी आहे याबद्दल वापरकर्त्यांना स्पष्ट मार्गदर्शन आणि एक सरळ पर्याय आवश्यक आहे: एखादी सेवा जाणीवपूर्वक डिस्पोजेबल ईमेल नाकारत असेल, तर नियमित ईमेल पत्ता वापरा.
विकेंद्रित आणि स्वयं-होस्ट केलेले पर्याय
स्वयं-नियंत्रित ओळखीबद्दल वाढता रस तात्पुरत्या ईमेलला वापरकर्त्याच्या नियंत्रणाखालील पायाभूत सुविधांवर चालणाऱ्या सेवांकडे वळवू शकतो. tmailor.com चे सानुकूल डोमेन समर्थनासारखी फीचर्स आधीच त्या दिशेने वाटचाल करत आहेत. त्याद्वारे वापरकर्ते आपल्या नियंत्रणाखालील डोमेनवर येणारे मेल फक्त प्राप्त करणाऱ्या तात्पुरत्या इनबॉक्सकडे रूट करू शकतात. यामुळे मालकी आणि blocklist यांमधील तडजोड वापरकर्त्याच्या बाजूने झुकते; मात्र प्रत्येक साइट हा पत्ता स्वीकारेल याची हमी मिळत नाही.
गोपनीयता-साधनसंचात अधिक सखोल एकत्रीकरण
तात्पुरत्या ईमेलकडे आता VPN, password manager आणि ब्राउझरमधील गोपनीयता-साधनांसह व्यापक गोपनीयता-साधनसंचातील एका स्तराप्रमाणे पाहिले जाते. भविष्यातील विकास अधिक घट्ट एकत्रीकरणावर केंद्रित असेल—ब्राउझर, ऑपरेटिंग सिस्टम किंवा password manager मध्येच डिस्पोजेबल ईमेल तयार करण्याची सुविधा देऊन स्वतंत्र सेवा वापरण्याची अडचण कमी करणे.
वारंवार विचारले जाणारे प्रश्न
तात्पुरत्या ईमेलचा इतिहास, उत्क्रांती आणि भविष्य तसेच तात्पुरत्या ईमेल सेवांबद्दलचे सामान्य प्रश्न.
पहिली तात्पुरती ईमेल सेवा कधी तयार झाली?
तात्पुरता ईमेल इंटरनेटच्या सुरुवातीच्या व्यावसायिक काळात, सहस्रकाच्या आसपासच्या काळात विकसित झाला. सुरुवातीच्या काळातील सर्वात प्रसिद्ध तात्पुरत्या ईमेल सेवा-प्रदात्यांपैकी एक असलेल्या Mailinator ने 2003 मध्ये नोंदणीची आवश्यकता नसलेल्या सार्वजनिक इनबॉक्सच्या स्वरूपात सेवा सुरू केली.
तात्पुरता ईमेल इतका लोकप्रिय का झाला?
2000च्या दशकातील स्पॅमचे संकट हा त्यामागील मुख्य घटक होता. अनाहूत ईमेलचा जागतिक वाहतुकीवर वाढता प्रभाव पडत असताना—विविध अंदाजांनुसार त्याचा वाटा एका टप्प्यावर जवळपास 90 टक्क्यांपर्यंत पोहोचला—वापरकर्त्यांना आपला खरा पत्ता उघड न करता वेबसाइट्सशी संवाद साधण्याची गरज होती. तात्पुरत्या ईमेलने हे संरक्षणात्मक आवरण दिले.
डोमेन रोटेशन म्हणजे काय आणि तात्पुरत्या ईमेलसाठी ते महत्त्वाचे का आहे?
डोमेन रोटेशन म्हणजे तात्पुरत्या ईमेलचा सेवा-प्रदाता मोठ्या संख्येने डोमेनचा साठा ठेवतो आणि त्यापैकी कोणत्या डोमेनवरून सध्या पत्ते दिले जातील हे बदलत राहतो. हे महत्त्वाचे आहे, कारण सेवा सुरू असतानाही एखादे विशिष्ट डोमेन filter केले जाऊ शकते किंवा त्याचा अतिवापर होऊ शकतो. tmailor.com वर यादृच्छिक पत्ते custom नावांसाठी उपलब्ध असलेल्या मोजक्या डोमेनपेक्षा मोठ्या pool मधून तयार होतात; मात्र कोणताही पत्ता स्वीकारला जाईल की नाही, हे प्रत्येक साइटच्या धोरणावरच अवलंबून असते.
GDPR चा तात्पुरत्या ईमेल उद्योगावर कसा परिणाम झाला?
GDPR ने तात्पुरत्या ईमेलमागील मूलभूत तत्त्व—डेटा-कपात—योग्य ठरवले. त्यामुळे कमी वैयक्तिक डेटा सामायिक करणे सर्वसामान्य होईल असे कायदेशीर आणि सांस्कृतिक वातावरण तयार झाले, ज्यामुळे तात्पुरत्या ईमेल सेवांसह गोपनीयता-साधनांची मागणी वाढली.
आधुनिक तात्पुरत्या ईमेलमध्ये Access Token म्हणजे काय?
Access Token ही एक अद्वितीय पुनर्प्राप्ती-किल्ली आहे. ब्राउझर बंद केल्यानंतर किंवा डिव्हाइस बदलल्यानंतरही तिच्या मदतीने तोच तात्पुरता ईमेल पत्ता पुन्हा उघडता येतो. tmailor.com वर तयार केलेल्या प्रत्येक पत्त्यासोबत जतन करून ठेवता येणारा Access Token दिला जातो. हा password नाही; तो हरवल्यास पुन्हा मिळवता येत नाही. तसेच, त्यातील संदेश नेहमीच्या अल्प कालावधीनंतर कालबाह्य होतात.
तात्पुरता ईमेल वापरणे कायदेशीर आहे का?
होय. अमेरिका आणि बहुतेक देशांमध्ये तात्पुरता ईमेल वापरणे कायदेशीर आहे. हे VPN किंवा ईमेल alias प्रमाणे गोपनीयतेचे साधन आहे. फसवणूक करण्यासाठी किंवा प्लॅटफॉर्मच्या सेवा-नियमांचे उल्लंघन करण्यासाठी कोणताही ईमेल पत्ता वापरल्यास कायदेशीर अडचणी निर्माण होऊ शकतात; मात्र हे साधन स्वतः कायदेशीर आहे.
प्लॅटफॉर्म अखेरीस सर्व तात्पुरते ईमेल पत्ते block करतील का?
बहुधा पूर्णपणे नाही, कारण ईमेल धोरणे प्रत्येक सेवेनुसार वेगळी असतात आणि कोणतीही सूचना न देता बदलू शकतात. प्रत्यक्षात महत्त्वाचा नियम संबंधित साइटचा असतो: एखादे विशिष्ट डोमेन filter केले असल्यास दुसरा पत्ता कदाचित चालू शकतो; परंतु प्लॅटफॉर्मने डिस्पोजेबल ईमेल स्पष्टपणे नाकारले असल्यास त्या खात्यासाठी नियमित ईमेल पत्ता वापरा.
आधुनिक तात्पुरता ईमेल सुरुवातीच्या डिस्पोजेबल ईमेलपेक्षा कसा वेगळा आहे?
आधुनिक तात्पुरत्या ईमेल सेवांमध्ये सामान्यतः अनेक डोमेनमधील रूटिंग, मोबाइल प्रवेश, संदेश ठेवण्याचा अल्प कालावधी आणि इनबॉक्स पुन्हा वापरण्याची काही सुविधा असते. tmailor.com वरील सध्याच्या सुविधांमध्ये मोठा फिरता domain pool, Android आणि iOS apps, Telegram bot, सुमारे 24-तास संदेश-दृश्यता, proxy द्वारे लोड होणाऱ्या दूरस्थ प्रतिमा आणि Access Token द्वारे पुन्हा वापरता येणारा पत्ता यांचा समावेश आहे. सुरुवातीच्या सेवा साधारणपणे सार्वजनिक इनबॉक्स असलेली single-domain पाने होती आणि त्यात पुनर्प्राप्तीची कोणतीही यंत्रणा नव्हती.
तात्पुरत्या ईमेलच्या भविष्यात AI ची भूमिका काय असेल?
AI चा वापर दोन्ही बाजूंनी होत आहे. प्लॅटफॉर्म केवळ डोमेन जुळवण्यापलीकडे जाऊन डिस्पोजेबल ईमेलचे नमुने ओळखण्यासाठी मशीन लर्निंग वापरतात. सेवा-प्रदात्याच्या बाजूने जबाबदार मार्ग म्हणजे शर्यत नव्हे, तर अधिक चांगले रूटिंग आणि फक्त ईमेल प्राप्त करणारा इनबॉक्स कशासाठी आहे याबद्दल स्पष्ट मार्गदर्शन—तसेच साइटचे स्वतःचे धोरण नेहमीच अंतिम ठरते हा सरळ पर्याय.
tmailor.com सारख्या तात्पुरत्या ईमेल सेवेसोबत मी माझे स्वतःचे डोमेन वापरू शकतो का?
होय. tmailor.com मध्ये custom domain फीचर आहे. त्याद्वारे तुम्ही आपल्या नियंत्रणाखालील डोमेनवर येणारे मेल तात्पुरत्या इनबॉक्सकडे रूट करू शकता. त्यामुळे पत्त्याच्या ओळखीवर अधिक नियंत्रण मिळते आणि सार्वजनिक डिस्पोजेबल-डोमेन blocklist मुळे होणारा धोका कमी होऊ शकतो; मात्र पत्ता स्वीकारला जाईल की नाही, हे प्रत्येक साइटच्या नियमांवरच अवलंबून असते.
थोडक्यात
तात्पुरता ईमेल एका साध्यासुध्या पर्यायी उपायापासून गोपनीयतेसाठी आवश्यक साधनापर्यंत विकसित झाला आहे—आणि या उत्क्रांतीला चालना देणाऱ्या शक्ती अधिक वेगाने प्रभावी होत आहेत.
तात्पुरते ईमेल हे इंटरनेटच्या मूक यशोगाथांपैकी एक आहे. सार्वजनिक संगणक वापरणाऱ्यांसाठीची एक युक्ती म्हणून त्याची सुरुवात झाली; 2000 च्या दशकातील इनबॉक्स संकटादरम्यान ते स्पॅमपासून बचावाचे साधन बनले; 2010 च्या दशकात तांत्रिक नवकल्पनांमुळे ते अधिक परिपक्व झाले; आणि जागतिक गोपनीयता चळवळीच्या बळावर त्याला मुख्य प्रवाहात मान्यता मिळाली. प्रत्येक युगाने एका विशिष्ट समस्येचे निराकरण केले: सुरुवातीच्या सेवांनी सोयीची समस्या सोडवली, कालबद्ध इनबॉक्सने कायमस्वरूपी बांधिलकीची चिंता दूर केली, डोमेन रोटेशनने ईमेल पोहोचण्याची क्षमता सुधारली आणि token recovery ने पुनर्वापरातील उणीव भरून काढली. याचा परिणाम — tmailor.com सारख्या आधुनिक सेवांमधून दिसून येतो — असे तात्पुरते ईमेल साधन आहे, जे 2026 मध्ये त्याच्या मूळ निर्मात्यांनी कधीही कल्पना न केलेल्या प्लॅटफॉर्म, उपकरणे आणि वापराच्या प्रकारांमध्येही विश्वासार्हपणे कार्य करते. वाढती पाळत ठेवणारी पायाभूत यंत्रणा आणि कायमस्वरूपी ओळख उघड न करता ऑनलाइन संवाद साधण्याची मानवी गरज यांच्यातील तणाव पुढील पर्वाची दिशा ठरवेल.
Marcus Lee writes Tmailor's step-by-step guides — signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.