L'evoluzione della email temporanea: come l'email usa e getta è diventata essenziale per la privacy
L'email temporanea non era originariamente pensata come strumento per la privacy. I primi servizi di email temporanea erano semplici espedienti — modi rapidi per evitare lo spam e accedere ai messaggi sui computer pubblici senza dover creare un account permanente. Nel corso di due decenni, l'email temporanea si è evoluta da una casella di posta spartana e usa e getta a un vero e proprio livello di privacy multipiattaforma utilizzato da milioni di persone ogni giorno. Questa guida ripercorre l'evoluzione dell'email temporanea dalla fine degli anni '90 al 2026.
Accesso rapido
Punti chiave
Le tappe principali che hanno trasformato l'email temporanea da un espediente di nicchia su internet a uno strumento di privacy diffuso.
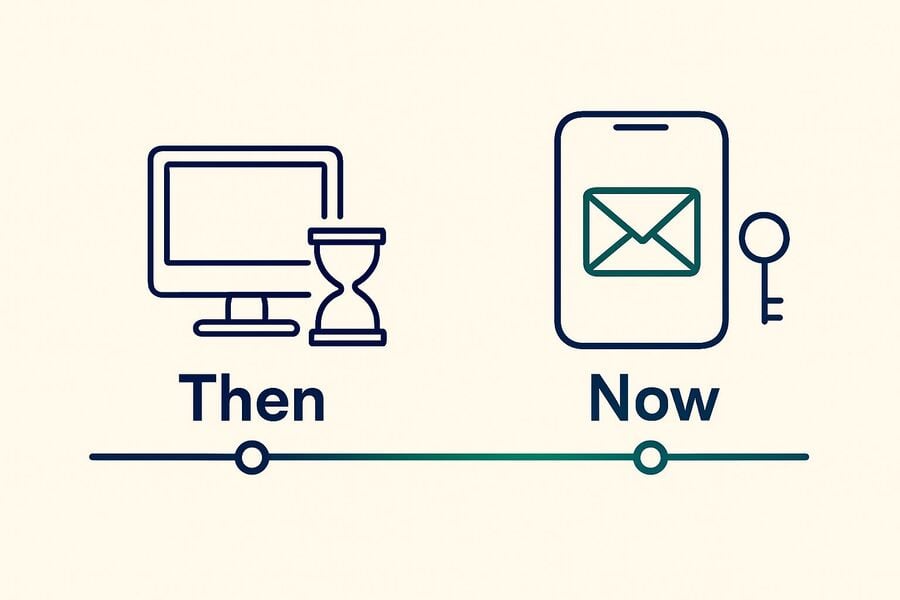
- I primi servizi di email usa e getta sono apparsi alla fine degli anni '90, pensati per la comodità sui terminali condivisi — non per la privacy.
- L'epidemia globale di spam dei primi anni 2000 ha trasformato l'email temporanea da strumento di comodità a necessità difensiva.
- Le caselle di posta a tempo (il modello della posta a 10 minuti) sono nate intorno al 2006, rendendo l'email autodistruttiva un concetto diffuso.
- La rotazione dei domini, il routing catch-all e il riutilizzo basato su token hanno risolto i problemi di consegna e di blocco che affliggevano le prime forme di email temporanea.
- Regolamenti sulla privacy come il GDPR (2018) e il CCPA (2020) hanno confermato i principi di minimizzazione dei dati alla base dell'email usa e getta.
- Nel 2026, i moderni fornitori di email temporanea come tmailor.com si basano su un'infrastruttura molto più resiliente — un ampio pool di domini a rotazione, app mobili, bot di Telegram, un'estensione per browser desktop, un account gratuito opzionale che salva i tuoi indirizzi e il riutilizzo dell'Access Token — pur restando in sola ricezione.
- La prossima generazione di email temporanea sarà plasmata dal rilevamento guidato dall'IA, dagli strumenti di identità decentralizzati e dalla continua tensione tra sorveglianza e diritti alla privacy.
La fine degli anni '90: dove è nata l'email usa e getta
L'email temporanea è nata come soluzione pratica per gli utenti di computer pubblici che avevano bisogno di un indirizzo per un singolo compito e nient'altro.
I primi servizi che offrivano indirizzi email usa e getta sono nati negli anni dei primi passi commerciali di internet, intorno al cambio di millennio. L'email via web era ancora relativamente nuova — Hotmail è stato lanciato nel 1996, Yahoo Mail nel 1997 e Gmail sarebbe arrivato solo nel 2004. Creare un vero account email richiedeva di compilare moduli lunghi, scegliere domande di sicurezza e impegnarsi su un indirizzo da mantenere a tempo indeterminato.
Per chi usava computer condivisi o pubblici — in biblioteche, laboratori universitari e internet café — quell'impegno era impraticabile. Serviva un indirizzo email temporaneo per ricevere un singolo messaggio, confermare un download o registrarsi a un servizio che non avrebbero più usato. Le prime email usa e getta colmavano esattamente questa lacuna: semplici pagine web che generavano un indirizzo funzionante, mostravano i messaggi in arrivo e non chiedevano nulla all'utente.
Mailinator, uno dei servizi di email temporanea più noti delle origini, è stato lanciato nel 2003 con un modello radicalmente semplice. Potevi scegliere qualsiasi indirizzo @mailinator.com e i messaggi in arrivo apparivano in una casella di posta accessibile al pubblico. Nessuna registrazione, nessuna password, nessuna proprietà. Funzionava per lo scopo previsto ma presentava limiti evidenti: un unico dominio che divenne rapidamente il suffisso di indirizzo più bloccato su internet, e nessuna privacy tra utenti che indovinavano gli indirizzi altrui.
Gli anni 2000: lo spam trasforma l'email temporanea in uno scudo
Quando le email non richieste hanno raggiunto il 90 percento del traffico globale, l'email temporanea è diventata uno strumento difensivo, non solo una comodità.
Tra la metà e la fine degli anni 2000, lo spam raggiunse proporzioni da crisi. Secondo varie stime del settore, la posta indesiderata arrivò a costituire la grande maggioranza di tutte le email inviate nel mondo, con cifre comunemente citate che al picco si avvicinavano o superavano il 90 percento del traffico globale. Ogni modulo online, ogni iscrizione a una newsletter e ogni registrazione a un forum diventavano un potenziale punto d'ingresso per lo spam. Gli utenti che condividevano i propri indirizzi email reali con siti sconosciuti lo pagavano con caselle di posta stracolme, tentativi di phishing e attacchi di credential-stuffing alimentati da database di indirizzi trapelati.
Questo fu il punto di svolta per l'email temporanea. Quello che era stato uno strumento di nicchia per la comodità sui terminali pubblici divenne uno scudo pratico per chiunque interagisse regolarmente con il web. Se non ti fidavi di un sito con il tuo indirizzo permanente, gli fornivi invece un indirizzo email temporaneo. Se quell'indirizzo veniva spammato, semplicemente lo abbandonavi. Lo scopo dell'email usa e getta è passato da "Ho bisogno di un indirizzo veloce" a "Devo proteggermi."
Ironicamente, man mano che i fornitori tradizionali come Gmail miglioravano i propri filtri antispam dopo il 2004, le ragioni a favore dell'email temporanea si rafforzavano. I filtri antispam reagiscono dopo che il tuo indirizzo è già stato esposto. Un'email temporanea impedisce che l'esposizione avvenga fin dall'inizio — un approccio fondamentalmente più solido alla protezione della casella di posta.
L'era 2006–2012: le caselle di posta a tempo diventano di uso comune
L'email autodistruttiva è arrivata con il concetto della posta a 10 minuti, rendendo le caselle usa e getta accessibili agli utenti comuni.
Intorno al 2006 è apparso un nuovo modello di email temporanea: la casella di posta a tempo. Servizi come la posta a 10 minuti offrivano agli utenti un indirizzo che scadeva automaticamente dopo un conto alla rovescia fisso. Fu un'innovazione di design significativa. Invece di affidarsi agli utenti perché abbandonassero manualmente un indirizzo, il servizio imponeva l'impermanenza per impostazione predefinita — la casella di posta e tutti i messaggi semplicemente cessavano di esistere allo scadere del timer.
Il modello a tempo conquistò gli utenti comuni che non si consideravano attenti alla privacy ma volevano un modo rapido per iscriversi a qualcosa senza conseguenze. Abbassò la barriera all'adozione: nessuna decisione da prendere, nessun token da salvare, nessuna pulizia necessaria. L'indirizzo email temporaneo appariva, svolgeva il suo scopo e svaniva automaticamente. Servizi come tmailor.com hanno poi sviluppato questo concetto offrendo sia sia caselle di posta a tempo sia alternative con una conservazione più lunga, per coprire una gamma più ampia di casi d'uso.
Ma il modello del timer ha anche messo in luce nuovi limiti. Email di verifica in ritardo, flussi di iscrizione in più fasi e richieste di nuova verifica potevano tutti arrivare dopo la scadenza della casella di posta. Gli utenti che creavano account con un'email temporanea a tempo si ritrovavano bloccati quando dovevano reimpostare la password giorni dopo. Il timer era elegante ma rigido — non riusciva ad adattarsi alla realtà imprevedibile di come le piattaforme usano effettivamente l'email.
L'era 2012–2020: le svolte tecniche
La rotazione dei domini, il routing catch-all e il recupero tramite token hanno trasformato l'email temporanea da novità inaffidabile a strumento di livello produttivo.
Le innovazioni tecniche più importanti nell'infrastruttura dell'email temporanea sono avvenute in questo periodo. Non erano funzionalità appariscenti rivolte all'utente — erano cambiamenti nel backend che miglioravano drasticamente affidabilità, consegna e usabilità concreta dell'email temporanea.
Rotazione dei domini
I primi servizi di email temporanea si basavano su un unico dominio o su una manciata di essi. Una volta che quei domini finivano nelle blocklist delle piattaforme, l'intero servizio diventava inaffidabile per le email di verifica e le iscrizioni a basso rischio. La risposta è stata la una rotazione dei domini su larga — mantenere un ampio inventario di domini riceventi e cambiare quale sottoinsieme emette attivamente indirizzi. Su tmailor.com, la generazione casuale attinge a un pool più ampio non pubblicato, mentre la scheda del nome personalizzato espone solo pochi domini pubblici. Questo può aiutare quando un dominio specifico viene filtrato, ma non prevale sulle regole del sito: se un servizio vieta esplicitamente l'email usa e getta, la mossa giusta è usare invece una normale casella di posta.
Instradamento catch-all e alias casuali
Invece di pre-creare cassette postali specifiche, i moderni fornitori di posta temporanea utilizzano un instradamento generale. Qualsiasi indirizzo su un dato dominio viene accettato e instradato a una casella dinamica. Insieme alla generazione casuale degli alias, questo ha reso la creazione di un indirizzo email temporaneo immediata ed ha eliminato il rischio di collisioni di indirizzi tra gli utenti.
Recupero tramite token
L'introduzione degli Access Token ha risolto il problema più lamentato delle caselle a tempo: l'impossibilità di tornarci. Su servizi come tmailor.com, ogni indirizzo temporaneo è accompagnato da un Access Token unico che ti permette di di riutilizzare lo stesso indirizzo di posta temporaneo in seguito, su qualsiasi dispositivo. Il token è una chiave di recupero, non una password: è il modo in cui rientri e, se perdi il token di un indirizzo ospite, nessuno può recuperarlo per te. Ha colmato il divario tra l'impermanenza dell'email usa e getta e la necessità pratica di tornare a una casella — per codici in ritardo, verifiche in più passaggi e reimpostazioni di password — anche se i messaggi stessi scadono comunque nella consueta breve finestra.
Infrastruttura di livello enterprise
Le prime email temporanee giravano su un numero ridotto di server con una capacità limitata. Il passaggio a un'infrastruttura di ricezione più resiliente — con Google MX che gestisce la consegna in entrata per tmailor.com — ha migliorato la velocità di consegna e l'uptime. Ciò che è cambiato non è stato lo sfarzo ma l'affidabilità: le caselle usa e getta hanno smesso di sembrare sperimentali e hanno iniziato a comportarsi come servizi stabili. Il L'architettura tecnica dietro la posta temporanea moderna è molto più maturo rispetto agli strumenti a pagina singola che sono arrivati prima.
L'era 2018–2022: la regolamentazione sulla privacy convalida l'email temporanea
Il GDPR e il CCPA hanno creato un ambiente legale e culturale che ha reso l'email usa e getta una pratica di privacy diffusa.
Il Regolamento generale sulla protezione dei dati (GDPR) è entrato in vigore nell'UE nel maggio 2018. Il California Consumer Privacy Act (CCPA) è seguito nel gennaio 2020. Entrambe le normative hanno cambiato radicalmente il modo in cui le aziende raccolgono, conservano e condividono i dati personali — compresi gli indirizzi email.
Per l'email temporanea, il tempismo è stato perfetto. Il principio fondamentale del GDPR della minimizzazione dei dati — l'idea che si debbano condividere solo i dati personali davvero necessari — è esattamente il principio su cui si basa l'email temporanea. Sebbene né il GDPR né il CCPA approvino specificamente l'email usa e getta, hanno contribuito a normalizzare gli strumenti per la privacy che riducono l'esposizione abituale dei dati. L'email temporanea si adatta a questa logica per le attività a basso rischio: su tmailor.com, la casella web di base non richiede registrazione né account, e i messaggi sono in genere visibili solo per circa 24 ore prima di essere eliminati.
Dopo il GDPR, i siti web sono tenuti a ottenere un consenso esplicito prima di aggiungere gli utenti alle liste di marketing. In pratica, i meccanismi di consenso spesso usano dark pattern per massimizzare le adesioni. Un indirizzo email temporaneo resta una soluzione efficace: non fornendo mai un indirizzo reale, si aggira del tutto la questione del consenso e si tiene la casella principale libera da abbonamenti indesiderati.
Dove si trova l'email temporanea nel 2026
L'email temporanea moderna è uno strumento per la privacy maturo e multipiattaforma, usato da privati, sviluppatori e aziende in tutto il mondo.
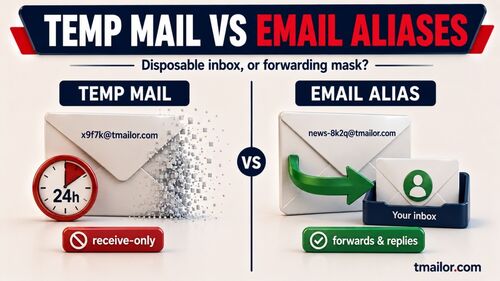
I servizi di email temporanea di oggi non assomigliano affatto ai loro antenati della fine degli anni '90. Su tmailor.com — il servizio che pubblica questo blog — il prodotto attuale è una casella senza registrazione e solo in ricezione, con un ampio pool rotante di domini, app mobili per Android e iOS, un bot Telegram, un'estensione per browser desktop, un account Tmailor gratuito opzionale che salva gli indirizzi creati, immagini remote caricate tramite un proxy così i mittenti non vedono il tuo indirizzo IP, il riutilizzo dell'Access Token e una visibilità dei messaggi di circa 24 ore. I limiti fanno parte del quadro onesto: non può inviare né rispondere, gli allegati in entrata vengono rimossi così i file inviati all'indirizzo non possono essere aperti, e un Access Token perso per un indirizzo ospite non può essere recuperato da nessuno, anche se un indirizzo salvato nel tuo account può essere riaperto da Email create.
La base utenti si è ampliata ben oltre gli appassionati di privacy. I team QA utilizzano un'email temporanea per i test automatici di iscrizione, e l'API Temp Mail di Tmailor ora consente agli sviluppatori di creare quegli indirizzi di test dal codice. Gli acquirenti la usano per ottenere codici sconto senza affollare la casella. I viaggiatori la usano per le anteprime delle newsletter. I freelance la usano per separare le richieste dei clienti dagli account personali. Gli studenti la usano per le iscrizioni alla ricerca. Lo strumento è diventato normale in scenari che un decennio fa sarebbero sembrati insoliti. Se vuoi capire l'intera portata di ciò che può fare l'email temporanea moderna, la funzionamento della posta temporanea copre ogni aspetto, dalla generazione degli indirizzi all'eliminazione automatica.
La continua corsa agli armamenti dei blocchi
Con la crescita dell'email temporanea, sempre più siti hanno aggiunto filtri sui domini e controlli di reputazione in fase di registrazione, e alcuni valutano i domini in tempo reale prima di accettare un indirizzo. L'accettazione varia da piattaforma a piattaforma e può cambiare senza preavviso. Un ampio inventario di domini può aiutare quando un dominio specifico viene filtrato localmente, ma non prevale sulla politica di un sito. Quando un servizio vieta chiaramente l'email usa e getta, quella è una regola da rispettare, non un ostacolo tecnico da aggirare — usa invece una normale casella di posta.
Cosa ci riserva il futuro dell'email temporanea
Il filtraggio basato sull'IA, l'identità decentralizzata e la crescente pressione della sorveglianza definiranno il prossimo capitolo dell'email temporanea.
Rilevamento e filtraggio basati sull'IA
Le piattaforme stanno iniziando a usare il machine learning per individuare schemi di email usa e getta che vanno oltre la semplice corrispondenza del dominio, valutando il comportamento di registrazione, la reputazione del mittente e i segnali temporali. Questo non trasforma l'email temporanea in un prodotto per aggirare i controlli, e la risposta responsabile non è una corsa agli armamenti. È un instradamento migliore, indicazioni più chiare agli utenti su a cosa serve lo strumento e un semplice ripiego: quando un servizio vieta deliberatamente l'email usa e getta, usa un indirizzo reale.
Opzioni decentralizzate e self-hosted
Il crescente interesse per l'identità auto-sovrana potrebbe spingere l'email temporanea verso servizi che funzionano su infrastrutture controllate dall'utente. Funzionalità come il supporto a domini personalizzati di tmailor.com vanno già in quella direzione, permettendo agli utenti di instradare la posta in entrata di un dominio che controllano in una casella di posta temporanea di sola ricezione. Questo sposta il compromesso tra proprietà e blocklist a favore dell'utente, ma non garantisce che ogni sito accetterà l'indirizzo.
Integrazione più profonda negli stack di privacy
L'email temporanea è sempre più vista come un livello all'interno di un più ampio kit di strumenti per la privacy, insieme a VPN, gestori di password e strumenti per la privacy del browser. Lo sviluppo futuro si concentrerà su un'integrazione più stretta: generazione di email usa e getta integrata direttamente nei browser, nei sistemi operativi o nei gestori di password, riducendo l'attrito nell'utilizzo di un servizio separato. Il L'estensione browser Tmailor è un esempio precoce su desktop: compila i campi email dal menu contestuale o tramite una scorciatoia da tastiera.
Domande frequenti
Domande comuni sulla storia, l'evoluzione e il futuro dell'email temporanea e dei servizi di email temporanea.
Quando è stato creato il primo servizio di email temporanea?
L'email usa e getta è nata nei primi anni commerciali di internet, intorno al cambio di millennio. Mailinator, uno dei primi e più noti fornitori di email temporanea, è stato lanciato nel 2003 con un modello di casella di posta pubblica che non richiedeva registrazione.
Perché l'email temporanea è diventata così popolare?
La crisi dello spam degli anni 2000 è stata la causa principale. Man mano che le email non richieste crescevano fino a dominare il traffico globale — secondo varie stime fino a sfiorare il 90 percento nel suo picco — gli utenti avevano bisogno di un modo per interagire con i siti web senza esporre i propri indirizzi reali. L'email temporanea forniva quello strato protettivo.
Cos'è la rotazione dei domini e perché è importante per l'email temporanea?
La rotazione dei domini significa che un fornitore di email temporanea mantiene un ampio inventario di domini e cambia quale sottoinsieme emette attivamente indirizzi. È importante perché un singolo dominio specifico può essere filtrato o sovrautilizzato anche mentre il servizio stesso continua a funzionare. Su tmailor.com, la generazione casuale attinge a un pool più ampio rispetto ai pochi domini esposti per i nomi personalizzati, ma l'accettazione di un indirizzo dipende comunque dalla politica di ciascun sito.
Come ha influenzato il GDPR il settore dell'email temporanea?
Il GDPR ha convalidato il principio fondamentale alla base dell'email temporanea: la minimizzazione dei dati. Ha creato un ambiente legale e culturale in cui condividere meno dati personali è diventato la norma, aumentando la domanda di strumenti per la privacy, inclusi i servizi di email temporanea.
Cos'è un Access Token nell'email temporanea moderna?
Un Access Token è una chiave di recupero unica che ti permette di riaprire lo stesso indirizzo temporaneo dopo aver chiuso il browser o cambiato dispositivo. Su tmailor.com, ogni indirizzo generato ne viene fornito uno che puoi salvare. Non è una password e non può essere recuperato se perso (a meno che l'indirizzo non sia salvato nel tuo account Tmailor gratuito, dove puoi aprirlo da Email create), e i messaggi al suo interno scadono comunque nella solita breve finestra.
È legale usare l'email temporanea?
Sì. L'uso dell'email temporanea è legale negli Stati Uniti e nella maggior parte dei paesi. È uno strumento per la privacy paragonabile a una VPN o a un alias email. Usare qualsiasi indirizzo email per commettere frodi o violare i termini di servizio di una piattaforma può creare problemi legali, ma lo strumento in sé è legale.
Le piattaforme finiranno per bloccare tutti gli indirizzi email temporanei?
Probabilmente non in termini assoluti, perché le politiche email variano da servizio a servizio e possono cambiare senza preavviso. Ciò che conta in pratica è la regola del singolo sito: se un dominio specifico è filtrato, un indirizzo diverso può funzionare, ma se la piattaforma vieta esplicitamente l'email usa e getta, usa un indirizzo normale per quell'account.
In cosa si differenzia l'email temporanea moderna dall'email usa e getta delle origini?
L'email temporanea moderna aggiunge comunemente routing multidominio, accesso da mobile, brevi finestre di conservazione e una qualche forma di riutilizzo della casella di posta. Su tmailor.com, la combinazione attuale è un ampio pool di domini rotanti, app per Android e iOS, un bot Telegram, visibilità dei messaggi di circa 24 ore, immagini remote caricate tramite proxy e riutilizzo tramite Access Token. I primi servizi erano di solito pagine a dominio singolo con caselle di posta pubbliche e senza alcun meccanismo di recupero.
Che ruolo avrà l'IA nel futuro dell'email temporanea?
L'IA si sta affacciando su entrambi i fronti. Le piattaforme usano il machine learning per individuare schemi di email usa e getta che vanno oltre la semplice corrispondenza del dominio. Dal lato dei fornitori, l'uso responsabile non è una corsa agli armamenti, ma un instradamento migliore e indicazioni più chiare su a cosa serve una casella di posta di sola ricezione, con lo stesso semplice ripiego: la politica del sito ha sempre l'ultima parola.
Posso usare il mio dominio con un servizio di email temporanea come tmailor.com?
Sì. tmailor.com offre una funzione per domini personalizzati che ti permette di instradare la posta in entrata di un dominio che controlli in una casella di posta temporanea. Ti dà più controllo sull'identità dell'indirizzo e può ridurre la tua esposizione alle blocklist pubbliche dei domini usa e getta, ma l'accettazione dipende comunque dalle regole di ogni singolo sito.
Il risultato finale
L'email temporanea è passata da una soluzione improvvisata a un elemento essenziale per la privacy — e le forze che guidano questa evoluzione stanno accelerando.
L'email temporanea è una delle storie di successo silenziose di internet. È nata come un espediente per gli utenti dei computer pubblici, è cresciuta fino a diventare uno scudo antispam durante la crisi delle caselle di posta degli anni 2000, è maturata grazie all'innovazione tecnica negli anni 2010 e ha acquisito legittimità presso il grande pubblico insieme al movimento globale per la privacy. Ogni epoca ha risolto un problema specifico: i primi servizi hanno risolto la comodità, le caselle di posta a tempo hanno risolto l'ansia da impegno, la rotazione dei domini ha risolto la recapitabilità e il recupero tramite token ha risolto la questione del riutilizzo. Il risultato — esemplificato da servizi moderni come tmailor.com — è uno strumento di email temporanea che nel 2026 funziona in modo affidabile su piattaforme, dispositivi e casi d'uso che i suoi creatori originali non avrebbero mai immaginato. Il prossimo capitolo sarà definito dalla tensione tra l'infrastruttura di sorveglianza in crescita e il persistente bisogno umano di interagire online senza essere identificati in modo permanente.
Marcus Lee writes Tmailor's step-by-step guides — signing up to apps and platforms with temp mail, using the mobile app and Telegram bot, custom domains, reusing addresses, and getting the most out of disposable email day to day.