Tmailor
શું હું OTP વેરિફિકેશન કોડ માટે ટેમ્પ મેઇલનો સુરક્ષિત રીતે ઉપયોગ કરી શકું? શું કામ કરે છે અને શું નિષ્ફળ જાય છે
હા, ટેમ્પ મેઇલ ઘણા ઇમેઇલ OTP કોડ મેળવી શકે છે. જ્યારે કોઈ સાઇટ નિકાલજોગ સરનામાંનો ઇનકાર કરે છે, પ્રેષક વિલંબ કરે છે, અથવા ઇનબોક્સ પહેલાં અનુપલબ્ધ બની જાય છે ત્યારે તેઓ નિષ્ફળ જાય છે. ઇમેઇલ કોડ્સ SMS અને પ્રમાણીકરણ એપ્લિકેશન્સ સાથે કેવી રીતે સરખાવાય છે અને જ્યારે કોડ ક્યારેય ન આવે ત્યારે શું કરવું તે જુઓ.
ઝડપી ઍક્સેસ
કી ટેકઅવેઝ
હા. અસ્થાયી ઇનબૉક્સ ઓટીપી અથવા ચકાસણી કોડ પ્રાપ્ત કરી શકે છે જ્યારે સેવા તેને ઇમેઇલ દ્વારા મોકલે છે, નિકાલજોગ સરનામાંઓ સ્વીકારે છે અને સંદેશ અથવા ઇનબૉક્સ અનુપલબ્ધ થાય તે પહેલાં તેને પહોંચાડે છે. ટેમ્પ મેઇલ SMS કોડ અથવા પ્રમાણભૂત-ઍપ કોડ પ્રાપ્ત કરી શકશે નહીં. જો કોઈ સાઇટ નિકાલજોગ ઇમેઇલનો ઇનકાર કરે છે, તો પ્રતિબંધની આસપાસ જવાનો પ્રયાસ કરવાને બદલે તમે નિયંત્રિત કરો છો તે લાંબા ગાળાના સરનામાંનો ઉપયોગ કરો.
- ફક્ત ઇમેઇલ. ટેમ્પ મેઇલ ઇમેઇલ દ્વારા મોકલવામાં આવેલા કોડ્સ પ્રાપ્ત કરે છે. તેનો કોઈ ફોન નંબર નથી, તેથી તે ટેક્સ્ટ સંદેશાઓ, વૉઇસ કૉલ્સ અથવા પ્રમાણીકરણ એપ્લિકેશનની અંદર જનરેટ કરેલા કોડ્સ પ્રાપ્ત કરી શકતું નથી.
- ત્રણ શરતો. સેવાએ ઇમેઇલ દ્વારા કોડ મોકલવો આવશ્યક છે, સરનામું સ્વીકારવું જોઈએ અને જ્યારે તમે હજી પણ ઇનબૉક્સ ખોલી શકો છો ત્યારે તેને પહોંચાડવું આવશ્યક છે.
- ઇનકાર અંતિમ છે. જ્યારે કોઈ સાઇટ નિકાલજોગ ઇમેઇલને નકારી કાઢે છે અથવા એકાઉન્ટને પછીથી પુનઃપ્રાપ્તિની જરૂર હોય, ત્યારે તેના બદલે તમે નિયંત્રિત કરો છો તે લાંબા ગાળાના ઇમેઇલ સાથે સાઇન અપ કરો.
- મહત્વના એકાઉન્ટ્સ માટે મજબૂત સાઇન-ઇન. ઇમેઇલ અને ટેક્સ્ટેડ કોડ્સ સાઇન-ઇન સંરક્ષણનું નબળું સ્વરૂપ છે; પ્રમાણભૂત એપ્લિકેશન વધુ મજબૂત છે, અને પાસકી ફિશિંગનો પ્રતિકાર કરે છે.
શું ટેમ્પ મેઇલ ઓટીપી કોડ પ્રાપ્ત કરી શકે છે?
હા. જ્યારે સેવા ઇમેઇલ દ્વારા કોડ મોકલે છે ત્યારે અસ્થાયી ઇમેઇલ ચકાસણી કોડ પ્રાપ્ત કરી શકે છે. નિકાલજોગ ઇનબૉક્સ કાયમી મેઇલબોક્સ તરીકે સમાન પ્રમાણભૂત SMTP પાથ પર મેઇલ સ્વીકારે છે: સેવા સંદેશ રચે છે, તેનું મેઇલ સર્વર તેને સોંપે છે, અને કામચલાઉ મેઇલ સર્વર તેને સ્વીકારે છે. જો તમે નિકાલજોગ ઇનબૉક્સ માટે નવા છો, તો ટેમ્પ મેઇલ કેવી રીતે કાર્ય કરે છે તે વિશેની અમારી માર્ગદર્શિકા મૂળભૂત બાબતોને આવરી લે છે.
કોડ તમારા સુધી પહોંચે છે કે કેમ તે ટેમ્પ મેઇલ પર ઓછું અને પ્રેષક પર વધુ આધાર રાખે છે. સેવા નક્કી કરે છે કે નિકાલજોગ સરનામું સ્વીકારવું કે નહીં, તે કેટલી ઝડપથી મોકલે છે, અને કોડ કેટલો સમય માન્ય રહે છે. આ પૃષ્ઠનો બાકીનો ભાગ આવરી લે છે કે જ્યારે ડિલિવરી કામ કરે છે, કોડ્સ શા માટે નિષ્ફળ જાય છે, ઇમેઇલ કોડ્સ અન્ય ચકાસણી પદ્ધતિઓ સાથે કેવી રીતે સરખામણી કરે છે, અને જ્યારે કોઈ ન આવે ત્યારે શું કરવું.
ઇમેઇલ ઓટીપી વિ એસએમએસ ઓટીપી, પ્રમાણભૂત એપ્લિકેશન્સ અને પાસકીઓ
ઇમેઇલ ઓટીપી એ ઇનબોક્સમાં મોકલવામાં આવતો વન-ટાઇમ કોડ છે. એક એસએમએસ ઓટીપી ફોન નંબર પર જાય છે. પ્રમાણભૂત એપ્લિકેશન (TOTP) તમારા પોતાના ઉપકરણ પર કોડ જનરેટ કરે છે, અને પાસકી ટાઇપ કરેલા કોડને ક્રિપ્ટોગ્રાફિક સાઇન-ઇન સાથે બદલે છે. ટેમ્પ મેઇલ ફક્ત પ્રથમ સાથે જ મદદ કરી શકે છે. તમે જે એકાઉન્ટની કાળજી લો છો તે માટે, પાસકી અથવા પ્રમાણભૂત ઍપ તમને ડિલિવરી કરવાના કોઈ પણ કોડ કરતાં વધુ સારી રીતે સુરક્ષિત કરે છે.
બે જુદી જુદી નોકરીઓ "કોડ" શબ્દ શેર કરે છે. ઇમેઇલ કરેલા કોડ ઘણીવાર પુષ્ટિ કરે છે કે તમે સાઇનઅપ દરમિયાન ઇમેઇલ સરનામું નિયંત્રિત કરો છો. તેનાથી વિપરીત, લૉગિન કોડ એ સાઇન ઇન કરવાનો એક ભાગ છે. એનઆઈએસટીની ડિજિટલ ઓળખ માર્ગદર્શિકા (એસપી 800-63 બી -4) કહે છે કે ઇમેઇલનો ઉપયોગ આઉટ-ઓફ-બેન્ડ પ્રમાણીકરણ માટે થવો જોઈએ નહીં, જ્યારે કોડ્સ કે જે ફક્ત ઇમેઇલ સરનામાં, અથવા પુનઃપ્રાપ્તિ કોડ્સની પુષ્ટિ કરે છે, તે નિયમની બહાર આવે છે. ઘણી સેવાઓ સમાન વિભાજનને અનુસરે છે: તેઓ નવા સરનામાંની પુષ્ટિ કરવા માટે કોડ ઇમેઇલ કરે છે, પછી સાઇન-ઇન માટે ફોન, એપ્લિકેશન અથવા પાસકી પ્રદાન કરે છે.

| પદ્ધતિ | કોડ ક્યાંથી આવે છે | મુખ્ય નબળાઈ | ફિશિંગ-પ્રતિરોધક? | શું કામચલાઉ મેઈલ મદદ કરી શકે છે? |
|---|---|---|---|---|
| ઇમેઇલ OTP | ઈનબોક્સમાં મોકલેલ છે | કોઈપણ જે તે ઇનબોક્સ ખોલી શકે છે તે કોડ વાંચી શકે છે; તેને ફિશ કરી શકાય છે | ના | હા, નિકાલજોગ ઇમેઇલ સ્વીકારતા ઓછા દાવ સાઇનઅપ્સ માટે |
| એસએમએસ ઓટીપી | ફોન નંબર પર મોકલેલ છે | સિમ સ્વેપ, SS7 ઇન્ટરસેપ્શન, રિસાયકલ કરેલા નંબરો; તેને ફિશ કરી શકાય છે | ના | ના. Tmailor પાસે કોઈ ફોન નંબર નથી |
| પ્રમાણકર્તા કોડ (TOTP) | તમારા ઉપકરણ પર જનરેટ થાય છે | છ-અંકનો કોડ હજુ પણ ફિશ થઈ શકે છે; વહેંચાયેલ રહસ્ય સુરક્ષિત રહેવું જ જોઈએ | ના | ના. તે તમારા ઉપકરણ પરની એપમાં રહે છે |
| પાસકી | તમારા ઉપકરણ પર અથવા તમારા પાસવર્ડ મેનેજરમાં FIDO ઓળખપત્ર | એકાઉન્ટ પર નબળા ફોલબેક અથવા રિકવરી પદ્ધતિઓ | હા | ના. તે તમારા ઉપકરણ અથવા પાસવર્ડ મેનેજર સાથે જોડાયેલ છે |
ઇમેઇલ, SMS અને TOTP કોડ બધા ફિશ થઈ શકે છે, પરંતુ તેમના જોખમો સમાન નથી. SMS સિમ-સ્વેપ, SS7 અને રિસાયકલ કરેલા નંબરનું એક્સપોઝર ઉમેરે છે; ઇમેઇલ કોડ ફક્ત મેઇલબોક્સ જેટલો જ સલામત છે; અને TOTP વહેંચાયેલ રહસ્યને સુરક્ષિત રાખવા પર આધાર રાખે છે. જાહેર માર્ગદર્શન આ તફાવતોને સમર્થન આપે છે. CISAની ફેક્ટ શીટ "ફિશિંગ-પ્રતિરોધક MFA લાગુ કરવું" એપ-આધારિત કોડને SMS અથવા વૉઇસ કોડથી ઉપર મૂકે છે, જેને તે છેલ્લો ઉપાય ગણે છે, જ્યારે નોંધે છે કે બંને ફિશિંગ માટે ખુલ્લા રહે છે. CISA કહે છે કે એપ-આધારિત કોડ સિમ સ્વેપ અથવા SS7 હુમલાના સંપર્કમાં આવતા નથી, અને તે FIDO/WebAuthnને PKI-આધારિત MFA સાથે એકમાત્ર વ્યાપકપણે ઉપલબ્ધ ફિશિંગ-પ્રતિરોધક પ્રમાણીકરણ તરીકે વર્ણવે છે. વન-ટાઇમ પાસવર્ડ માટે MDNની માર્ગદર્શિકા સમાન નિષ્કર્ષ પર પહોંચે છે: OTPના તમામ સ્વરૂપો ફિશિંગ માટે સંવેદનશીલ છે, SMS ઇન્ટરસેપ્શન સામે ઇમેઇલ કરતાં વધુ નબળું છે, અને પાસકી સામાન્ય સાઇન-ઇન માટે વધુ સારી પસંદગી છે.
પાસકી એ FIDO ધોરણો પર આધારિત સાઇન-ઇન ઓળખપત્ર છે, અને FIDO એલાયન્સ પાસકીને ફિશિંગ-પ્રતિરોધક તરીકે વર્ણવે છે. સુરક્ષા પાસકી સાઇન-ઇનને જ આવરી લે છે. જો કોઈ એકાઉન્ટ હજુ પણ નબળા ફોલબેકને મંજૂરી આપે છે, જેમ કે SMS રીસેટ, તો તે ફોલબેક નબળું સ્થળ રહી શકે છે.
સાઇટ્સ ઇમેઇલને બદલે ફોન નંબર કેમ પૂછે છે?
કેટલીક સાઇટ્સ ફોન વેરિફિકેશનનો ઉપયોગ વધારાના દુરુપયોગ-વિરોધી સિગ્નલ તરીકે અથવા રિકવરી ચેનલ તરીકે કરે છે. તે છેતરપિંડી દૂર કરતું નથી, અને ફોન-આધારિત રિકવરી તેના પોતાના જોખમો લાવે છે: સિમ સ્વેપ, નંબર પોર્ટિંગ અને રિસાયકલ કરેલા નંબરો. NIST ફોન નેટવર્ક પર મોકલાયેલા કોડને "પ્રતિબંધિત" પદ્ધતિ ગણે છે અને સેવાઓને તેમના પર આધાર રાખતા પહેલા સિમ બદલાવ અથવા નંબર પોર્ટિંગ જેવા સંકેતો જોવા કહે છે. જો તમારું લક્ષ્ય એવું મેઇલબોક્સ છે જેને ફોનની જરૂર જ નથી, તો અમારી માર્ગદર્શિકા ફોન નંબર વિના ઇમેઇલ બનાવવા કયા પ્રદાતાઓ પૂછે છે અને કયા નથી તે આવરી લે છે.
શું ટમેલોર તમને અસ્થાયી ફોન નંબર આપે છે?
ના. ટમેઇલર એ ફક્ત પ્રાપ્ત કરનાર ઇમેઇલ સેવા છે. તે ફોન નંબર પ્રદાન કરતું નથી અને એસએમએસ અથવા વોઇસ કોડ પ્રાપ્ત કરી શકતું નથી. જો કાયદેસરની સેવાને SMSની જરૂર હોય, તો તમે નિયંત્રિત કરો છો અને તેનો ઉપયોગ કરવાની મંજૂરી હોય તેવો નંબરનો ઉપયોગ કરો અથવા ચાલુ ન રાખવાનું પસંદ કરો. Tmailor તમારા માટે તે પગલું પૂર્ણ કરી શકતું નથી.
મહત્વના કોઈપણ કોડ અથવા એકાઉન્ટ માટે જાહેર રિસીવ-SMS વેબસાઇટ્સ ટાળો. તે સાઇટ્સ ડિઝાઇન પ્રમાણે ખુલ્લા પૃષ્ઠ પર આવતા ટેક્સ્ટ પોસ્ટ કરે છે, જેથી કોઈ પણ તમારા માટેનો કોડ વાંચી શકે. જે સંશોધકોએ એક વર્ષ સુધી 29 જાહેર SMS ગેટવેનું નિરીક્ષણ કર્યું હતું (મોરેનો અને સાથીદારો, "તમારો કોડ 0000 છે," 2023) તેમણે 17,141 નંબરો પર મોકલાયેલા 70 મિલિયનથી વધુ સંદેશા એકત્રિત કર્યા હતા. ફરી વપરાયેલા નંબરો બીજું જોખમ ધરાવે છે. બે યુએસ કેરિયર્સ પર નંબર રિસાયક્લિંગના પ્રિન્સટન અભ્યાસ (કેવિન લી અને અરવિંદ નારાયણન, eCrime 2021)માં જાણવા મળ્યું કે 259 નમૂનામાંથી 215 ઉપલબ્ધ નંબરો રિસાયકલ કરાયેલા હતા અને ઓછામાં ઓછા એક હુમલા માટે સંવેદનશીલ હતા. અભ્યાસમાં એ પણ જાણવા મળ્યું કે છ લોકપ્રિય વેબસાઇટ્સ પર પાસવર્ડ રિકવરી દ્વારા એકાઉન્ટ ટેકઓવર માટે 259માંથી 171 નંબરો ખુલ્લા હતા, અને 200 રિસાયકલ કરેલા નંબરોમાંથી 19 હજુ પણ એક અઠવાડિયાની અંદર પાસકોડ જેવા સુરક્ષા-સંવેદનશીલ સંદેશા મેળવતા હતા.
ટેમ્પ મેઇલ ક્યાં બંધબેસે છે
ટેમ્પ મેઇલ ઓછા જોખમવાળા સાઇનઅપ પર ઇમેઇલ કરેલા કોડ માટે સારી રીતે બંધબેસે છે: ફોરમ, ન્યૂઝલેટર, એક વખતનું ડાઉનલોડ, અથવા પ્રોડક્ટ ટ્રાયલ જે તમે કદાચ રાખશો નહીં. જે એકાઉન્ટ રાખવાની યોજના છે તેના માટે, લાંબા ગાળાનો ઇમેઇલ વાપરો અને એકાઉન્ટ સેટ થયા પછી પ્રમાણકર્તા એપ અથવા પાસકી ચાલુ કરો. કોડ ગમે તે ચેનલથી આવે, તે તમારો સંપર્ક કરીને માંગનાર વ્યક્તિને આપશો નહીં. કોડ ફક્ત તે જ સેવા અથવા એપમાં દાખલ કરો જ્યાં તમે ચકાસણી શરૂ કરી હતી.
OTP ડિલિવરી સામાન્ય રીતે ક્યારે કામ કરે છે
જ્યારે ત્રણ બાબતો એકસાથે બને ત્યારે ટેમ્પ મેઇલ પર ડિલિવરી કામ કરે છે: સેવા ઇમેઇલ દ્વારા કોડ મોકલે, તે નિકાલજોગ સરનામાં સ્વીકારે, અને મેળવનાર સર્વર ચાલુ હોય અને સંદેશ તરત સ્વીકારે. નીતિઓ સાઇટ પ્રમાણે ઘણી બદલાય છે, તેથી એકમાત્ર વિશ્વસનીય સંકેત એ છે કે સાઇટ તમારા સરનામા સાથે શું કરે છે.

મોટો ડોમેન પૂલ શું કરે છે અને શું નથી કરતો
ટમેઇલર 500+ ડોમેન્સમાં સરનામાંઓ પ્રદાન કરે છે, જે તમને અસ્થાયી સરનામાંની પસંદગી આપે છે. તે ડિલિવરીની બાંયધરી આપતું નથી અથવા સાઇટની નિકાલજોગ-ઇમેઇલ નીતિમાં ફેરફાર કરતું નથી. જો કોઈ સાઇટ સરનામાંનો ઇનકાર કરે છે, તો તે નિર્ણયનો આદર કરો અને વધુ નિકાલજોગ સરનામાંઓ અજમાવવાને બદલે તમે નિયંત્રિત લાંબા ગાળાના ઇમેઇલનો ઉપયોગ કરો.
ઝડપનું પરિબળ
ઓટીપી કોડ્સ સમય-સંવેદનશીલ છે, તેથી પ્રાપ્ત કરવાની બાજુ પણ મહત્વની છે. ટમેઇલર ગૂગલ એમએક્સ સર્વર્સ દ્વારા ઇનબાઉન્ડ મેઇલ લે છે, તેથી મોકલનારાઓ વ્યાપકપણે ઉપયોગમાં લેવાતા મેઇલ પાથ પર હેન્ડ કરે છે અને સામાન્ય રીટ્રાય્સ ડિઝાઇન મુજબ કામ કરે છે. તે મિકેનિઝમનું વર્ણન કરે છે, ગતિની બાંયધરી નહીં; પૃષ્ઠભૂમિ એ છે કે શા માટે ટમેઇલર ઇનકમિંગ ઇમેઇલ માટે ગૂગલના સર્વર્સનો ઉપયોગ કરે છે. મોકલનારે હજુ સુધી મોકલેલ ન હોય તેવો સંદેશ ઇનબોક્સ પ્રાપ્ત કરી શકતો નથી.
ઓટીપી કોડ શા માટે નિષ્ફળ જાય છે
જ્યારે ઓટીપી નિકાલજોગ ઇનબોક્સ સુધી પહોંચતું નથી, ત્યારે કારણ સામાન્ય રીતે ત્રણ જૂથોમાંથી એકમાં આવે છે. દરેકને જુદા જુદા પ્રતિસાદની જરૂર છે, તેથી તમે ફરીથી પ્રયાસ કરો તે પહેલાં તમે કોનો સામનો કરી રહ્યા છો તે જાણવામાં મદદ કરે છે. જો તમારો ટેમ્પ મેઇલ બિલકુલ ઇમેઇલ્સ પ્રાપ્ત કરી રહ્યો નથી, તો પહેલા તપાસો કે દરેક સંદેશ ગુમ છે કે ફક્ત એક જ સાઇટનો કોડ. એક ગુમ થયેલ કોડ સામાન્ય રીતે પ્રેષક, તેની સરનામું નીતિ અથવા ડિલિવરી ચેનલ તરફ નિર્દેશ કરે છે; ઘણા અસંબંધિત પ્રેષકો તરફથી આવતું કંઈપણ ઇનબૉક્સ અથવા પ્રાપ્ત સેવા તરફ નિર્દેશ કરે છે.
સાઇટ નિકાલજોગ સરનામાંનો ઇનકાર કરે છે
કેટલીક સેવાઓ નિકાલજોગ ડોમેન્સની આંતરિક અથવા તૃતીય-પક્ષ સૂચિઓ સામે સાઇનઅપ્સ તપાસે છે. તેઓ ભૂલ સાથે સાઇનઅપ પર સરનામું નકારી શકે છે, અથવા ફોર્મ સ્વીકારી શકે છે અને ક્યારેય કોડ મોકલશે નહીં. કોઈપણ રીતે, તેને સાઇટના નિર્ણય તરીકે ગણો અને તે એકાઉન્ટ માટે તમે નિયંત્રિત લાંબા ગાળાના ઇમેઇલનો ઉપયોગ કરો. વેબસાઇટ્સ શા માટે નિકાલજોગ ડોમેન્સને નકારી કાઢે છે તે અંગેની અમારી માર્ગદર્શિકા સમજાવે છે કે આ ફિલ્ટરિંગ કેવી રીતે કાર્ય કરે છે.
કોડ વિલંબિત થાય છે અથવા ક્યારેય મોકલવામાં આવતો નથી
મોકલનાર કતાર અને થ્રોટલ સંદેશાઓ, અને કેટલાક મોકલતા પહેલા દુરુપયોગ વિરોધી ચકાસણી ચલાવે છે. પ્રાપ્ત કરનાર સર્વર પ્રથમ પ્રયાસને પણ મુલતવી રાખી શકે છે, ગ્રેલિસ્ટિંગ તરીકે ઓળખાતી સ્પામ-નિયંત્રણ તકનીક, તેથી કોડ પ્રેષકના મેઇલ સર્વર પુનઃપ્રાપ્તિ પછી જ આવે છે. ફરીથી અને ફરીથી "રેસેન્ડ" દબાવવાથી કૂલડાઉન ટ્રિગર થઈ શકે છે, અને નવો કોડ ઘણીવાર અગાઉના કોડને રદ કરે છે. ઇનબૉક્સમાં ટૂંકો વિલંબ હાનિકારક નથી જે ખુલ્લું રહે છે, પરંતુ તે 10 મિનિટના કાઉન્ટડાઉનને આગળ ધપાવી શકે છે.
કોડ બીજે ક્યાંક ગયો
કોડ તમે જોઈ રહ્યા છો તેના કરતાં અલગ સરનામાં, હાલના એકાઉન્ટ માટે ફાઇલ પર પહેલેથી જ ઇમેઇલ પર અથવા એસએમએસ અથવા એપ્લિકેશન પ્રોમ્પ્ટ જેવી સંપૂર્ણપણે બીજી ચેનલ પર ગયો હોઈ શકે છે. સમયબદ્ધ ઇનબૉક્સ પહેલાથી જ નવા સરનામાં પર સ્વિચ કર્યા પછી કોડ પણ આવી શકે છે. પ્લેટફોર્મ નોંધો સાથે કારણ-દ્વારા-કારણ વોકથ્રુ માટે, ઓટીપી ઇમેઇલ ન આવવાના 12 કારણોની માર્ગદર્શિકા જુઓ.
ઇનબોક્સ પ્રકાર દ્વારા ઓટીપી વિશ્વસનીયતા
જાહેરાત: ટમેઇલર આ બ્લોગ પ્રકાશિત કરે છે, અને ટમેઇલર નીચેની સરખામણીમાં ફરીથી વાપરી શકાય તેવું ઉદાહરણ છે. તેની મર્યાદાઓ પણ લાગુ પડે છે: તે ફક્ત પ્રાપ્ત કરે છે, સંદેશાઓ તેઓ આવ્યા પછી લગભગ 24 કલાક સુધી દૃશ્યમાન રહે છે, ખોવાયેલા ઍક્સેસ ટોકનને પુન recoverપ્રાપ્ત કરી શકાતું નથી, અને કેટલીક સાઇટ્સ નિકાલજોગ ડોમેન્સને સંપૂર્ણ રીતે નકારી કાઢે છે.
બધા ટેમ્પ મેઇલ ચકાસણી માટે સમાન વર્તન કરતા નથી. નિર્ણાયક પરિબળો એ છે કે તમે ઇનબોક્સને કેટલો સમય વાંચી શકો છો અને શું તમે પછીથી તે જ સરનામાં પર પાછા આવી શકો છો. જો તમને ઝડપી સમયવાળા ઇનબૉક્સ જોઈએ છે, તો ટમેઇલરનો 10 મિનિટનો મેઇલ 10 મિનિટના કાઉન્ટડાઉનથી શરૂ થાય છે જે તમે 60 મિનિટ સુધી લંબાવી શકો છો. રેન્કિંગ, બાય-નીડ પિક માટે, ઓટીપી ભંગાણ માટે શ્રેષ્ઠ ટેમ્પ મેઇલ જુઓ.
| ઇનબોક્સ મોડેલ | તમે તેને કેટલો સમય વાંચી શકો છો | શું તમે પછી પાછા આવશો? | OTP ફિટ | માટે શ્રેષ્ઠ |
|---|---|---|---|---|
| સમયબદ્ધ ઈનબોક્સ (૧૦ મિનિટ મેઈલ) | કાઉન્ટડાઉન, સામાન્ય રીતે 10 મિનિટ; ટમેલરને 60 મિનિટ સુધી લંબાવી શકાય છે | સામાન્ય રીતે ના; ટમેઇલર પર, તાજેતરનું સરનામું તે જ ઉપકરણ પર ઇતિહાસમાં રહે છે જ્યારે તે હજી પણ ઉપલબ્ધ છે | ઇન્સ્ટન્ટ કોડ્સ માટે દંડ; જો ડિલિવરી વિલંબિત થાય તો જોખમી છે | એક-બંધ વાંચન તમે ક્યારેય ફરીથી મુલાકાત લેશો નહીં |
| ફરીથી વાપરી શકાય તેવું ઈનબોક્સ (Tmailor) | દરેક સંદેશ આવ્યા પછી લગભગ ૨૪ કલાક સુધી દૃશ્યમાન રહે છે | હા, કોઈ પણ ઉપકરણ પર, સાચવેલા ઍક્સેસ ટોકન સાથે | જ્યારે સાઇટ સરનામું સ્વીકારે છે ત્યારે સારું છે; વિલંબ અને પછીના કોડને આવરી લે છે | સાઇનઅપ્સ તમને ફરીથી જરૂર પડી શકે છે, મલ્ટિ-સ્ટેપ ફ્લો |
| સાર્વજનિક વહેંચાયેલ ઇનબોક્સ | પ્રદાતા પ્રમાણે બદલાય છે | સરનામું જાણનાર કોઈપણ તેને ખોલી શકે છે | સામાન્ય રીતે નકારી કાઢવામાં આવે છે, અને કોડ અન્ય લોકો માટે દૃશ્યમાન છે | ફક્ત નીચા દાવ ફેંકી દેવાની કસોટી |
ઓટીપી કોડ કેટલો સમય માન્ય રહે છે
મોકલવાની સેવા સમાપ્તિ સેટ કરે છે, તમારા ઇમેઇલ પ્રદાતાને નહીં. લૉગિન અને સાઇનઅપ કોડ્સ ઘણીવાર ફક્ત થોડી મિનિટો સુધી ચાલે છે, જ્યારે ઇમેઇલ-ચકાસણી લિંક્સ અને પુનઃપ્રાપ્તિ કોડ્સ લાંબા સમય સુધી ટકી શકે છે; સ્ક્રીન અથવા ઇમેઇલ સામાન્ય રીતે કહે છે કે કેટલો સમય છે. એનઆઈએસટીને 10 મિનિટની અંદર પૂર્ણ કરવા માટે આઉટ-ઓફ-બેન્ડ પ્રમાણીકરણને અનુરૂપ કરવાની જરૂર છે, પરંતુ તે નિયમ સાઇન-ઇન પગલાંને આવરી લે છે જે તેના ધોરણને પૂર્ણ કરે છે, દરેક ઇમેઇલ કોડ નહીં. સ્ક્રીન પરના કાઉન્ટડાઉનને વાસ્તવિક મર્યાદા તરીકે ગણો.
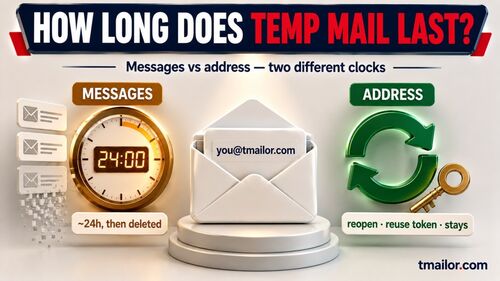
કોડ લાઇફટાઇમ અને મેસેજ લાઇફટાઇમ અલગ અલગ ઘડિયાળો છે. ટમેલર પર, એક સંદેશ પહોંચ્યા પછી લગભગ 24 કલાક સુધી દૃશ્યમાન રહે છે, જ્યારે તેની અંદરનો કોડ મિનિટોમાં સમાપ્ત થઈ શકે છે. ટેમ્પ મેઇલ કેટલો સમય ચાલે છે તે અંગેની અમારી માર્ગદર્શિકા સંદેશા રીટેન્શનને સરનામાંના પુનઃઉપયોગથી અલગ કરે છે.
જ્યારે ઓટીપી ન આવે ત્યારે ચેકલિસ્ટને ઠીક કરો
ટેમ્પર મેઇલ સમસ્યા છે તેવું માની લેતા પહેલા આ તપાસો ક્રમમાં ચલાવો:
- ટાઈમરની રાહ જુઓ, પછી એકવાર ફરીથી મોકલો. ફક્ત નવીનતમ કોડનો ઉપયોગ કરો જે આવે છે.
- સરનામું અને ચેનલની પુષ્ટિ કરો. પુષ્ટિ કરો કે પુષ્ટિ સ્ક્રીન પરનું સરનામું તમે જોઈ રહ્યા છો તે ઇનબૉક્સ સાથે મેળ ખાય છે, અને સેવાએ એસએમએસ દ્વારા, એપ્લિકેશન પ્રોમ્પ્ટ દ્વારા અથવા ફાઇલ પરના જૂના ઇમેઇલ પર કોડ મોકલ્યો છે કે કેમ તે તપાસો.
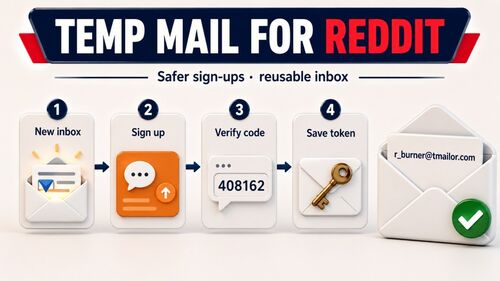
- ઇનબોક્સ ખુલ્લું રાખો. ટમેઇલર ઇનબૉક્સ એ એક જ સૂચિ છે જેમાં કોઈ સ્પામ ફોલ્ડર નથી, તેથી જોવા માટે બીજે ક્યાંય નથી. જો સમય અનિશ્ચિત હોય, તો ફરીથી વાપરી શકાય તેવા કામચલાઉ મેઇલ સરનામાંથી પ્રારંભ કરો અને તેના પ્રવેશ ટોકનને સંગ્રહો.
- ઇનકારનો આદર કરો. જો સાઇટ સરનામું નકારી કાઢે છે અથવા તેને ક્યારેય કોડ મોકલતી નથી, તો તે એકાઉન્ટ માટે તમે નિયંત્રિત કરો છો તે લાંબા ગાળાના ઇમેઇલનો ઉપયોગ કરો. સરનામું પછી સરનામું અજમાવવું એ સાઇટની નીતિની વિરુદ્ધ કામ કરે છે અને એકાઉન્ટને જોખમમાં મૂકે છે.
"ધ કોડ વેન્ટ ક્યાંક અન્ય" હેઠળ ઉપર લિંક કરાયેલ ડાયગ્નોસ્ટિક હબ વરાળ, એપિક ગેમ્સ, ડિસ્કોર્ડ, બિનાન્સ, ઇન્સ્ટાગ્રામ અને એક્સ સહિતના દરેક કારણને ઊંડાણપૂર્વક આવરી લે છે.
સમયબદ્ધ વિ ફરીથી વાપરી શકાય તેવા ઇનબોક્સ: ઓટીપી માટે કયો ઉપયોગ કરવો
જ્યારે તમને એક તાત્કાલિક કોડની જરૂર હોય ત્યારે જ સમયવાળા ઇનબોક્સનો ઉપયોગ કરો અને એકાઉન્ટ રાખશો નહીં. જ્યારે સેવા પછીથી ચકાસણી, સુરક્ષા ચેતવણીઓ અથવા પાસવર્ડ-રીસેટ સંદેશાઓ મોકલી શકે ત્યારે ફરીથી વાપરી શકાય તેવા સરનામાંનો ઉપયોગ કરો. ઍક્સેસ ટોકનને સુરક્ષિત રીતે સાચવો: કોઈપણ જેની પાસે તે છે તે ઇનબોક્સ ખોલી શકે છે, અને ખોવાયેલા ઍક્સેસ ટોકનને સપોર્ટ દ્વારા પુનઃપ્રાપ્ત કરી શકાતું નથી.

ટમેલર પર, કાઉન્ટડાઉનના અંત સુધી પહોંચવાથી પૃષ્ઠને નવા સરનામાં પર સ્વિચ કરે છે; તે અગાઉનું સરનામું તરત જ અદૃશ્ય થતું નથી. અગાઉનું સરનામું એ જ ઉપકરણ પર ઇતિહાસમાં સાચવવામાં આવ્યું છે અને જ્યારે તે ઉપલબ્ધ હોય ત્યારે તેને ફરીથી ખોલી શકાય છે, અને તેનું ઍક્સેસ ટોકન તમને તેને બીજા ઉપકરણ પર ફરીથી ખોલવા દે છે. જે સંદેશાઓ આવે છે તે લગભગ ૨૪ કલાક સુધી દેખાય છે.
સમયના પ્રશ્ન પર હેડ-ટુ-હેડ માટે, ઓટીપી માટે ટેમ્પ મેઇલ વિરુદ્ધ 10 મિનિટનો મેઇલ જુઓ. બે મોડેલો વચ્ચેની સુરક્ષા અને ગોપનીયતા ટ્રેડ-ઑફ્સ ફરીથી વાપરી શકાય તેવા વિરુદ્ધ ટૂંકા ગાળાના ઇનબૉક્સ માર્ગદર્શિકામાં આવરી લેવામાં આવ્યા છે.
મલ્ટી-સ્ટેપ ચકાસણી
કેટલાક પ્લેટફોર્મ પુષ્ટિ ઇમેઇલ મોકલે છે, પછી એક અલગ OTP, પછી સેટઅપ સંદેશ. ટૂંકા કાઉન્ટડાઉન સાથે, તમે પ્રથમ પકડી શકો છો અને થોડી મિનિટો પછી આવતા OTP ચૂકી શકો છો. જ્યાં સુધી તમે તેને ફરીથી ખોલી શકો ત્યાં સુધી ફરીથી વાપરી શકાય તેવું સરનામું નવા સંદેશાઓ પ્રાપ્ત કરે છે.
પુનઃચકાસણી અને સુરક્ષા ચેતવણીઓ
જ્યારે તમે નવા ઉપકરણથી લૉગ ઇન કરો છો ત્યારે સામાજિક અને SaaS પ્લેટફોર્મ ઘણીવાર ફરીથી ચકાસે છે. જો તમારું મૂળ સાઇનઅપ સરનામું હવે ઉપલબ્ધ નથી, તો તમે ચેક પૂર્ણ કરી શકતા નથી અને ઍક્સેસ ગુમાવી શકો છો. પુનઃપ્રાપ્ત કરી શકાય તેવું સરનામું તે માર્ગ ઉપલબ્ધ રાખે છે.
પાસવર્ડ રીસેટ સેફ્ટી નેટ
પાસવર્ડ રીસેટ ઇમેઇલ તમે સાઇન અપ કરેલા સરનામાં પર જાય છે. સમયબદ્ધ સરનામું પહેલેથી જ ચાલતું રહે છે. ફરીથી વાપરી શકાય તેવું સરનામું કે જે તમે તેના Access Token સાથે ફરીથી ખોલો છો તે હજી પણ નવું રીસેટ ઇમેઇલ પ્રાપ્ત કરી શકે છે, જે પછી લગભગ 24 કલાક સુધી દૃશ્યમાન રહે છે.
સરળ નિયમ
જો તમે કોઈ પણ પ્રશ્નનો જવાબ "કદાચ" અથવા "હા" કરો છો, તો ફરીથી વાપરી શકાય તેવા સરનામાંનો ઉપયોગ કરો: (1) શું આગામી થોડી મિનિટો પછી મને ફરીથી આ સરનામાંની જરૂર પડશે? (2) શું મારે આ હિસાબ રાખવો છે? એક વખતના ડાઉનલોડ્સ, ન્યૂઝલેટર પૂર્વાવલોકનો અને ઝડપી ઉત્પાદન પરીક્ષણો માટે, સમયબદ્ધ ઇનબૉક્સ સારું છે.
ચોક્કસ પ્લેટફોર્મ પર OTP
ઇમેઇલ ડિલિવરી તકનીકી રીતે દરેક જગ્યાએ સમાન રીતે કાર્ય કરે છે, પરંતુ સાઇટ્સ નિકાલજોગ સરનામાંઓ સ્વીકારે છે કે કેમ અને તેઓ કોડ્સ માટે કઈ ચેનલનો ઉપયોગ કરે છે તેમાં અલગ પડે છે. સોશિયલ નેટવર્ક સાઇન-અપ્સ માટેની અમારી માર્ગદર્શિકા તે પ્રવાહોને આવરી લે છે, અને જો કોઈ પ્લેટફોર્મ સરનામાંને નકારી કાઢે છે, તો તેના માટે લાંબા ગાળાના ઇમેઇલનો ઉપયોગ કરો. AI ટૂલ્સ તેમના પોતાના લૉગિન કોડ્સ ઉમેરે છે; ચેટજીપીટી સાઇનઅપ અને લૉગિન-કોડ માર્ગદર્શિકા તે કેસને આવરી લે છે. ડિસ્પોઝેબલ સરનામું ક્યાં નકારવામાં આવે છે તે અગાઉથી તપાસવા માટે, જુઓ કે કઈ સાઇટ્સ ટેમ્પ મેઇલ સ્વીકારે છે.
ટેમ્પ મેઇલ OTPનો ઉપયોગ શેના માટે ન કરવો
ટેમ્પ મેઇલ ગોપનીયતા-સભાન સાઇનઅપ્સ અને લો-સ્ટેક્સ એકાઉન્ટ્સ માટે બનાવવામાં આવ્યું છે, તમારે પુનઃપ્રાપ્ત કરવાની જરૂર છે તે કંઈપણ માટે નહીં. તેનો ઉપયોગ બેંકિંગ, ચુકવણી, સરકારી સેવાઓ, આરોગ્યસંભાળ અથવા તમારી ઓળખ સાથે જોડાયેલા કોઈપણ પ્રાથમિક ખાતા માટે કરશો નહીં. જો કોડ આવે તો પણ, મેઇલબોક્સની ઍક્સેસ ગુમાવવાથી ચેતવણીઓ, પુનઃપ્રાપ્તિ અને પછીથી ચકાસણીને અવરોધિત કરી શકાય છે, અને આ સેવાઓ તેમની પોતાની નીતિઓ હેઠળ નિકાલજોગ સરનામાંને નકારી શકે છે. નિકાલજોગ ઇનબૉક્સ ક્યાં ફિટ થાય છે તેના વ્યાપક દેખાવ માટે, જુઓ કે અસ્થાયી ઇમેઇલ્સ સલામત છે કે નહીં. આ આદરની મર્યાદા છે, આસપાસ કામ કરવા માટે અવરોધ નથી.
QA અને વિકાસ ટીમો માટે OTP પરીક્ષણ
નિકાલજોગ ઇનબૉક્સ સાથે તેમના પોતાના સાઇનઅપ પ્રવાહનું પરીક્ષણ કરતી ટીમો સ્કેલ પર OTP સમસ્યાઓમાં દોડે છે: તોફાનોને ફરીથી મોકલો, નિષ્ફળતાઓની અસ્પષ્ટ માલિકી, અને પરીક્ષણ પગલું આગળ વધ્યા પછી ઉતરતા કોડ્સ. સુધારાઓ પ્રક્રિયાગત છે: એક કરતા વધુ સરનામાંઓ સાથે પરીક્ષણ, કેપ ફરીથી મોકલવાના પ્રયત્નો, અને મેટ્રિક તરીકે સમય-થી-પ્રથમ-OTPને ટ્રૅક કરો જેથી રીગ્રેશન બતાવે. ટીમો માટે તૈયાર ઓટીપી જોખમ ચેકલિસ્ટ સંપૂર્ણ પ્રોટોકોલ મૂકે છે.
વારંવાર પૂછાતા પ્રશ્નો
શું ટેમ્પ મેઇલ SMS કોડ પ્રાપ્ત કરી શકે છે અથવા મને ફોન નંબર આપી શકે છે?
ના. ટેમ્પ મેઇલ ફક્ત ઇમેઇલ પ્રાપ્ત કરે છે, અને ટમેલોર ફોન નંબરો પ્રદાન કરતું નથી. જો સેવાને SMSની જરૂર હોય, તો તમે નિયંત્રિત કરો અને તેનો ઉપયોગ કરવાની મંજૂરી હોય તેવા નંબરનો ઉપયોગ કરો અથવા ચાલુ ન રાખવાનું પસંદ કરો. સાર્વજનિક રીસીવ-એસએમએસ સાઇટ્સ ટાળો, કારણ કે કોઈપણ તેઓ પ્રદર્શિત કોડ્સ વાંચી શકે છે.
મારો OTP મારા નિયમિત ઇમેઇલમાં કેમ આવે છે પરંતુ મારા ટેમ્પ મેઇલમાં કેમ નહીં?
સાઇટ નિકાલજોગ સરનામાંનો ઇનકાર કરી શકે છે અથવા શાંતિથી છોડી શકે છે, પરંતુ અન્ય કારણો શક્ય છે: સરનામાંમાં ટાઇપો, ફાઇલ પર પહેલેથી જ ઇમેઇલ પર મોકલેલ કોડ, અથવા તે ઇનબૉક્સમાં ધીમી ડિલિવરી. પહેલા સરનામું અને ચેનલ તપાસો. જો સાઇટ નિકાલજોગ સરનામાંઓ પર મોકલતી નથી, તો તે એકાઉન્ટ માટે તમારા નિયમિત ઇમેઇલનો ઉપયોગ કરો.
શું OTP માટે ટેમ્પ મેઇલનો ઉપયોગ કરવો સલામત છે?
તે લો-સ્ટેક સાઇનઅપ્સ માટે સલામત છે જ્યાં તમારે લાંબા ગાળાની પુનઃપ્રાપ્તિની જરૂર નથી, જેમ કે ફોરમ, ન્યૂઝલેટર્સ, વન-ઓફ ડાઉનલોડ્સ અને ઝડપી ઉત્પાદન પરીક્ષણો. તે બેંકિંગ, સરકાર, આરોગ્યસંભાળ અથવા તમારી ઓળખ સાથે જોડાયેલા કોઈપણ એકાઉન્ટ માટે યોગ્ય નથી, કારણ કે તમારે તે એકાઉન્ટ્સને પુનઃપ્રાપ્ત કરવા માટે વર્ષો સુધી નિયંત્રિત કરેલા મેઇલબોક્સની જરૂર છે.
શું હું બેંકિંગ અથવા નાણાકીય સેવાઓ માટે ટેમ્પ મેઇલ OTP નો ઉપયોગ કરી શકું?
ના. બેંકિંગ અથવા નાણાકીય ખાતાઓ માટે ટેમ્પ મેઇલનો ઉપયોગ કરશો નહીં. જો કોડ આવે તો પણ, મેઇલબોક્સ ઍક્સેસ ગુમાવવાથી ચેતવણીઓ, પુનઃપ્રાપ્તિ અથવા પછીથી ચકાસણીને અવરોધિત કરી શકાય છે, અને સેવા તેની નીતિઓ હેઠળ નિકાલજોગ સરનામાંને નકારી શકે છે.
OTP કોડ સામાન્ય રીતે કેટલો સમય માન્ય રહે છે?
તે સેવા અને ક્રિયા પર આધાર રાખે છે. લૉગિન અને સાઇનઅપ કોડ્સને થોડી મિનિટની વિંડો તરીકે ગણો જ્યાં સુધી સ્ક્રીન ટાઇમર બતાવે; ઇમેઇલ-ચકાસણી લિંક્સ અને પુનઃપ્રાપ્તિ કોડ્સ લાંબા સમય સુધી ટકી શકે છે. મોકલવાની સેવા સમાપ્તિ સેટ કરે છે, તમારા ઇમેઇલ પ્રદાતાને નહીં.
જો મારા 10 મિનિટના ઇનબૉક્સની સમાપ્તિ પછી OTP આવે તો મારે શું કરવું જોઈએ?
ટમેલર પર, કાઉન્ટડાઉનનો અંત પૃષ્ઠને નવા સરનામાં પર સ્વિચ કરે છે, પરંતુ અગાઉનું સરનામું તે જ ઉપકરણ પર ઇતિહાસમાં રહે છે જ્યારે તે હજી પણ ઉપલબ્ધ છે. કાઉન્ટડાઉન સમાપ્ત થાય તે પહેલાં તમે સમય પણ ઉમેરી શકો છો, 60 મિનિટ બાકી છે. જો તમને પછીથી અથવા અન્ય ઉપકરણ પર સરનામાંની જરૂર પડી શકે છે, તો તેના ઍક્સેસ ટોકન સાચવો; ખોવાયેલ ઍક્સેસ ટોકન પુનઃપ્રાપ્ત કરી શકાતું નથી.
જો પહેલો OTP ન આવ્યો હોય તો "કોડ ફરીથી મોકલો" પર ક્લિક કરવાથી મદદ મળે છે?
કેટલીકવાર, પરંતુ ફક્ત એક જ વાર અને ફક્ત ઓન-સ્ક્રીન ટાઇમર સમાપ્ત થયા પછી. વધારાના ટૅપ કૂલડાઉનને ટ્રિગર કરી શકે છે, અને દરેક નવી વિનંતી અગાઉના કોડને રદ કરી શકે છે. જો સાઇટ નિકાલજોગ સરનામાંનો ઇનકાર કરે છે, તો ફરીથી મોકલવાથી તે બદલાશે નહીં; તે એકાઉન્ટ માટે લાંબા ગાળાના ઇમેઇલનો ઉપયોગ કરો.
શું કોઈ પ્લેટફોર્મ ટેમ્પર મેઇલને અવરોધિત કરે છે તો અગાઉથી જાણવાની કોઈ રીત છે?
કેટલીકવાર. સ્પષ્ટ સાઇનઅપ ભૂલ જેમ કે "નિકાલજોગ ઇમેઇલ માન્ય નથી" અથવા સાઇટના પોતાના સહાય પૃષ્ઠો તમને જણાવી શકે છે. ત્યાં કોઈ સાર્વત્રિક સુસંગતતા સૂચિ નથી, અને કેટલીક સાઇટ્સ ફોર્મ સ્વીકારે છે પરંતુ કોડ ક્યારેય મોકલતી નથી, તેથી ટેમ્પ મેઇલને અવરોધિત કરવા માટે જાણીતી સાઇટ્સની ડિરેક્ટરી એ આયોજન સહાય છે, બાંયધરી નથી.
શું હું ટેમ્પ મેઈલ મોબાઈલ એપ પર OTP કોડ મેળવી શકું?
હા. ટમેઇલરની એન્ડ્રોઇડ અને આઇઓએસ એપ્લિકેશન્સ, તેમજ ટેલિગ્રામ બોટ, વેબ સંસ્કરણની જેમ જ ઇમેઇલ પ્રાપ્ત કરે છે. જો કોડ એડ્રેસ પર પહોંચે છે, તો તે મોબાઇલ ઇનબોક્સમાં દેખાય છે. બીજા ઉપકરણ પર સમાન સરનામું ખોલવા માટે, તેના ઍક્સેસ ટોકનનો ઉપયોગ કરો.
OTP માટે કયો ટેમ્પ મેઇલ સૌથી વધુ વિશ્વસનીય છે?
નિકાલજોગ ઇમેઇલ સ્વીકારતી સાઇટ્સ માટે, સૌથી વિશ્વસનીય પસંદગી એ ઇનબૉક્સ છે જે વિલંબિત કોડ માટે લાંબા સમય સુધી ખુલ્લું રહે છે અને તમે પછીથી ફરીથી ખોલી શકો છો, જેમ કે સાચવેલા Access Token સાથે ફરીથી વાપરી શકાય તેવું સરનામું. કોઈ કામચલાઉ મેઇલ પ્રદાતા સાઇટને તે નકારતા સરનામાંને સ્વીકારી શકતા નથી.
નિષ્કર્ષ
OTP માટે ફક્ત ત્યાં જ ટેમ્પ મેઇલનો ઉપયોગ કરો જ્યાં તે બંધબેસે છે: લો-સ્ટેક્સ સાઇનઅપ્સ જે ઇમેઇલ દ્વારા કોડ્સ મોકલે છે અને નિકાલજોગ સરનામાંઓ સ્વીકારે છે. ઇનબોક્સ ખુલ્લું રાખો, એકવાર ફરીથી મોકલો અને જો તમને ફરીથી સરનામાંની જરૂર પડી શકે તો Access Token સાચવો. જો કોઈ સાઇટ સરનામું નકારી કાઢે અથવા SMS માટે પૂછે તો, તમે નિયંત્રિત કરો છો તે ઇમેઇલ અથવા ફોન નંબરનો ઉપયોગ કરો અને પ્રમાણીકરણ ઍપ અથવા પાસકી સાથે મહત્વના એકાઉન્ટ્સને સુરક્ષિત કરો. રોજિંદા સાઇનઅપ્સ માટે, તમે મફત ટેમ્પ મેઇલ બનાવી શકો છો અને જ્યારે તમે રાહ જુઓ ત્યારે ટેબ ખુલ્લી રાખી શકો છો.

Minh Nguyen is the founder of Tmailor and the developer who publishes the Tmailor temp mail apps on the App Store and Google Play. He has built and operated Tmailor's free, receive-only disposable email service since 2022, focusing on reliable OTP delivery, inbox privacy, and reusable temp mail addresses.